Hukum ialah nilai-nilai yang mengikat atau yang mengharuskan akan etika itu untuk tidak dilanggar dan tentu untuk di patuhi . disini dalam kasus yang sudah dijelaskan diatas tentu mempunyai kaitan erat seiring perkembangan teknologi informasi di tanah air ini.
RUU ITE (Informasi dan Transaksi Eletronik) adalah rancangan langkah serius pemerintah dalam menyoroti masalah-masalah yang beriktan dengan etikan dan hukum dalam teknologi informasi yang sejauh ini begitu pesat berkembangnya. Maraknya aktifitas cyber crime dan transaksi eletronik dijadikan alat bukti dalam hukum. Hal lain juga yakni adanya sebuah batasan atau filter dari teknologi itu untuk mampu di terima di kalangan masyarakat secara menyeluruh, seperti maraknya kasus Human Traficing , penyebaran video adegan sexs bebas, pornografi , porno aksi yang sangat gemar di konsumsi oleh kalangan anak muda.
Cakupan materi UU ITE secara umum antara lain berisi : informasi dan dokumen elektronik, pengiriman dan penerimaan surat elektronik, tanda tangan elektronik, sertifikat elektronik, penyelenggaraan system elktronik, transaksi elektronik, hak atas kekayaan intelektual dan privasi.
Adapun terobosan-terobosan yang penting dalam UU ITE ini adalah :
1. Tanda tangan elektronik diakui memiliki kekuatan hukum yang sama dengan
tandatangan konvensional (tinta basah dan bermaterai).
2. Alat bukti elektronik diakui seperti alat bukti lainnya yang diatur dalam KUHAP
maupun Hukum Acara Perdata.
3. Undang-Undang ITE, berlaku untuk setiap orang yang melakukan perbuatan hukum,
baik yang berada di wilayah Indonesia maupun di luar Indonesia yang memiliki akibat
hukum di Indonesia.
4. Penyelesaian sengketa, juga dapat diselesaikan dengan metode penyelesaian sengketa
alternative atau arbitrase.
Peran UU ITE ini di rancang ialah sebagai payung hukum yang melindungi pengguna dan pengembang untuk mampu menyakinkan serta menjanjikan pengaruh positive dari kemajuan teknologi informasi itu sendiri.
Hukum memang salah satu ukuran sebuah pertimbangan akan kemajuan suatu bangsa, bilamana hukum itu seimbang dan benar-benar di terapkan secara benar dan seadil-adilnya. Dan bila etika atau nilai keagamaan itu benar-benar mau (ber’itikad) dan bisa kita terjemahkan dalam kehidupan sehari-hari, aktifitas dan pada system kepemerintahan serta kepemimpinan bangsa ini, tentu bukanlah nilai tingkat kejahatan bangsa ini untuk di ukur tingkat Kemajuannya, melainkan sebuah nilai kebaikan yang mampu banyak memberi dari pada menerima. Dan barang tentu bangsa ini akan di segani di mata internasional dan di mata TUHAN khususnya.
Selasa, 22 Maret 2011

Cyber Law dan Computer's Crime Action
Perkembangan teknologi informasi yang terjadi pada hampir setiap negara sudah merupakan ciri global yang mengakibatkan hilangnya batas-batas negara (borderless). Negara yang sudah mempunyai infrastruktur jaringan informasi yang lebih memadai tentu telah menikmati hasil pengembangan teknologi informasinya, negara yang sedang berkembang dalam pengembangannya akan merasakan kecenderungan timbulnya neo-kolonialisme . Hal tersebut menunjukan adanya pergeseran paradigma dimana jaringan informasi merupakan infrastruktur bagi perkembangan suatu negara. Tanpa penguasaan dan pemahaman akan teknologi informasi ini, tantangan globalisasi akan menyebabkan ketergantungan yang tinggi terhadap pihak lain dan hilangnya kesempatan untuk bersaing karena minimnya pemanfaatan teknologi informasi.
Disadari betul bahwa perkembangan teknologi informasi yang berwujud internet, telah mengubah pola interaksi masyarakat, seperti interaksi bisnis, ekonomi, sosial, dan budaya. Internet telah memberikan kontribusi yang demikian besar bagi masyarakat, perusahaan / industri maupun pemerintah. Hadirnya Internet telah menunjang efektifitas dan efisiensi operasional setiap aktifitas manusia.
Perkembangan teknologi informasi yang begitu cepat menimbulkan akibat yang menguntungkan dan akibat yang merugikan bagi masyarakat. Menguntungkan masyarakat karena antara lain komunikasi yang mudah dengan menggunakan informasi elektronik. Merugikan karena hukum terkait belum cukup mampu memfungsikan dirinya sebagai sarana ketertiban.
Cyberlaw mungkin dapat diklasifikasikan sebagai rejim hukum tersendiri, karena memiliki multi aspek; seperti aspek pidana, perdata, internasional, administrasi, dan aspek Hak Kekayaan Intelektual.
Penulis mendefinisikan cyberlaw atau kata lain dari cyberspace law sebagai aspek hukum yang berkaitan dengan penggunaan teknologi informasi pada ruang maya (cyberspace).
Sedangkan Computer crime action adalah segala tindakan ilegal di mana data pada komputer diakses tanpa izin. Akses ini tidak harus mengakibatkan hilangnya data atau bahkan modifikasi data. Kejahatan komputer terburuk terjadi ketika tidak ada indikasi bahwa ada data yang diakses.
Komputer kejahatan sering dikaitkan dengan hacker dan cracker, tetapi kelompok-kelompok kejahatan semakin terorganisir telah menyadari relatif mudah mencuri data dengan tingkat relatif rendah risiko.
Cyber law dibutuhkan untuk elindungi si empunya data dari kejahatan-kejahatan yang sering terjasi di dunia maya.
Disadari betul bahwa perkembangan teknologi informasi yang berwujud internet, telah mengubah pola interaksi masyarakat, seperti interaksi bisnis, ekonomi, sosial, dan budaya. Internet telah memberikan kontribusi yang demikian besar bagi masyarakat, perusahaan / industri maupun pemerintah. Hadirnya Internet telah menunjang efektifitas dan efisiensi operasional setiap aktifitas manusia.
Perkembangan teknologi informasi yang begitu cepat menimbulkan akibat yang menguntungkan dan akibat yang merugikan bagi masyarakat. Menguntungkan masyarakat karena antara lain komunikasi yang mudah dengan menggunakan informasi elektronik. Merugikan karena hukum terkait belum cukup mampu memfungsikan dirinya sebagai sarana ketertiban.
Cyberlaw mungkin dapat diklasifikasikan sebagai rejim hukum tersendiri, karena memiliki multi aspek; seperti aspek pidana, perdata, internasional, administrasi, dan aspek Hak Kekayaan Intelektual.
Penulis mendefinisikan cyberlaw atau kata lain dari cyberspace law sebagai aspek hukum yang berkaitan dengan penggunaan teknologi informasi pada ruang maya (cyberspace).
Sedangkan Computer crime action adalah segala tindakan ilegal di mana data pada komputer diakses tanpa izin. Akses ini tidak harus mengakibatkan hilangnya data atau bahkan modifikasi data. Kejahatan komputer terburuk terjadi ketika tidak ada indikasi bahwa ada data yang diakses.
Komputer kejahatan sering dikaitkan dengan hacker dan cracker, tetapi kelompok-kelompok kejahatan semakin terorganisir telah menyadari relatif mudah mencuri data dengan tingkat relatif rendah risiko.
Cyber law dibutuhkan untuk elindungi si empunya data dari kejahatan-kejahatan yang sering terjasi di dunia maya.
IT Audit Trail
Security Audit Trail adalah suatu record/log yang berkaitan dengan segala sesuatu hal tentang jaringan komputer (computer networking).
Security Audit Trail dibagi menjadi
1.Event based
a)Berdasarkan Connection: Kapan suatu koneksi dimulai, dari mana asal koneksi
b)Berdasarkan Disconnection: Kapan suatu koneksi diakhiri, siapa yang memutuskan koneksi dsb
c)Utilisasi Mekanisme Keamanan
d)Operational Management: Kapan admin login, siapa saja yang menangakses database dsb
e)Accounting (Pemakaian)
2.Service related
a)Request: record/log yang merekam segala kejadian yang meminta layanan
b)Denial of Service (DoS): record/log yang dipicu oleh ditolaknya suatu layanan
c)Response of Service: record/log yang dipicu oleh diterimanya suatu layanan
d)Service Failure: record/log yang dipicu oleh adanya kegagalan suatu layanan
e)Recovery of Service: record/log yang dipicu oleh adanya pemulihan suatu layanan
f)Exception: record/log yang dipicu oleh alasan-alasan khusu sesuai dengan kebutuhan.
Pada aplikasi database, Log Audit Trail merupakan fi tur yang menyediakan serangkaian record yang memperlihatkan siapa yang mengakses data tertentu, dan operasi apa yang dilakukannya, pada tanggal dan waktu tertentu. Sederhananya, Anda dapat membayangkan semua kegiatan menghapus, menambah, ataupun mengubah data akan disimpan dalam table log, berikut dengan informasi tanggal dan jam, beserta user yang melakukannya (user yang bersangkutan terdeteksi dari login pada aplikasi). Log audit ini dapat membentuk kronologis data tertentu, jika diurutkan berdasarkan waktu.
Fungsi Log Audit Trail
Dalam contoh kasus di atas, dan mungkin dalam persepsi kebanyakan orang, Log Audit Trail dibuat untuk keperluan menangkap basah pelaku kesalahan (baik disengaja maupun tidak). Tetapi sebenarnya, fungsi Log Audit Trail tidak terbatas hanya sebagai bukti kesalahan yang dilakukan seseorang. Log Audit Trail pada aplikasi database juga memiliki fungsi atau keuntungan lainnya sebagai berikut:
1. Dari data Log Audit, dapat dikembangkan untuk membentuk statistik tertentu, misalnya table mana yang memiliki frekuensi paling sering diakses. Juga dapat dilakukan statistik akses berdasarkan user/pengguna aplikasi.
2. Membentuk statistik periode waktu, di mana banyak terjadi transaksi. Bisa jadi statistik ini dapat menjadi informasi yang bermanfaat, untuk dapat ikut berperan menentukan kebijaksanaan atau pertimbangan manajemen.
3. Membentuk sistem komputerisasi yang aman dan terpercaya, juga tidak mengenal perlakuan khusus terhadap pengguna tertentu. Log Audit yang baik berlaku adil, menyimpan semua kegiatan yang dilakukan pengguna dalam level yang bertugas mengoperasikan database.
4. Menyimpan kronologis data tertentu, misalnya kapan sebuah item tertentu dibuat, diubah, terjadi transaksi, dan seterusnya. Log Audit yang baik mampu menampilkan keseluruhan data tersebut secara kronologis.
5. Membentuk disiplin dan tanggung jawab pengguna aplikasi. Masing-masing pengguna bertanggung jawab atas data yang diproses sesuai dengan wewenang dan tugasnya.
Karena itu, keberadaan Log Audit Trail seharusnya tidak menjadi beban bagi pengguna aplikasi, walaupun tidak dapat dipungkiri bahwa sebagian pengguna justru merasa takut, dan seolah-olah dimata-matai dengan adanya Log Audit Trail. Tetapi dengan pengertian bahwa sudah menjadi tanggung jawab kita masing-masing untuk melakukan tugas tersebut, maka Log Audit justru bukan untuk menjadi bukti kesalahan agar dapat menghukum, tetapi justru menjadi pelindung, dan salah satu bukti konsistensi dan kinerja yang baik. Andaikan terjadi kesalahan yang tidak disengaja, hal tersebut akan bermanfaat bagi kita untuk melakukan instropeksi dan koreksi, sehingga menghasilkan sesuatu yang lebih baik lagi.
Cara Kerja
Di luar aplikasi database, mungkin Anda sering mendengar berbagai macam log, misalnya Log Event pada sistem operasi Windows. Log tersebut otomatis diciptakan untuk setiap event yang terjadi pada sistem.
Log Audit Trail pada Aplikasi Database
Alkisah, Bill (nama samaran) telah menciptakan sebuah aplikasi database yang memiliki fasilitas multiuser, dan digunakan oleh perusahaan di mana Bill bekerja. Berbagai pengguna keluar masuk aplikasi Bill setiap harinya, dan melakukan perubahan pada database. tuk fi le binary/text, ataupun dalam bentuk table. Berikut adalah pertimbangan untuk masing- masing jenis media penyimpanan:
1. File Binary.
Mengingat ukuran log yang dapat mencapai ukuran relatif besar, Anda dapat melakukan penghematan kapasitas ruang harddisk, dengan menyimpan log pada fi le binary. Walaupun memiliki keuntungan dari sisi penggunaan kapasitas, tetapi fi le binary tentunya tidak dapat dibaca begitu saja melalui text editor, karena Anda hanya akan melihat karakter-karakter biner yang tidak dapat dimengerti. Anda harus membuat modul atau program untuk melakukan konversi fi le biner ini, menjadi format yang dapat dibaca dengan mudah.
2. File Teks.
Merupakan jenis log yang mudah digunakan oleh siapapun, Anda dapat langsung melihatnya pada text editor favorit Anda. Kerugiannya selain menyita kapasitas harddisk yang relatif besar, juga tidak terdapat keamanan yang memadai. Siapapun yang dapat mengakses file tersebut akan dapat melihat isi fi le log ini, dan bisa jadi dapat mengubahnya, jika memiliki hak untuk mengedit fi le tersebut.
3. Table.
Dengan menyimpan log di dalam table, Anda dapat memperoleh keuntungan lain, yaitu kemudahan untuk memroses lebih lanjut data log di dalam table tersebut, baik untuk kegunaan analisis ataupun pencarian data. Selain itu, penyimpanan dalam table relatif lebih aman, karena untuk mengaksesnya harus melalui akses database yang menjadi hak database administrator. Data di dalam table juga dapat dengan mudah diekspor menjadi format text, excel, ataupun format umum lainnya, bilamana diperlukan. Lalu, informasi apa saja yang perlu disimpan dalam sebuah Log Audit Trail aplikasi database? Beberapa fi eld di bawah dapat Anda pertimbangkan:
1. Tanggal dan jam.
2. User/Pengguna.
3. Nama table yang diakses.
4. Aksi yang dilakukan (INSERT, DELETE, ataukah UPDATE).
5. Informasi fi eld/kolom yang diproses, termasuk dengan nilai pada masing-masing fi eld.
Pemrograman Log Audit Trail
Untuk mulai melakukan pemrograman Log Audit, Anda perlu menentukan operasi pada table, mana saja yang perlu dilakukan proses penyimpanan Log Audit, karena mungkin Anda tidak memerlukan log dari seluruh table. Proses log sedikit banyak memerlukan resource dan kapasitas harddisk, sehingga dapat mempengaruhi performance aplikasi secara keseluruhan,terutama jika aplikasi Anda digunakan dalam frekuensi yang cukup tinggi, di mana terjadi operasi database yang cepat dan terus-menerus. Untuk itu, Anda dapat memilih table master ataupun table transaksi yang penting. Sekarang, persoalan utamanya bagi seorang programmer adalah bagaimana untuk mulai membuat Log Audit Trail? Anda dapat mempertimbangkan beberapa pendekatan teknik pemrograman berikut ini.
Menyimpan Query
Jika Anda menggunakan SQL Statement untuk setiap operasi INSERT, UPDATE, ataupun DELETE, cara ini relatif lebih mudah. Salah satu contoh penggalan program yang mungkin sering Anda ketik adalah sebagai berikut: Log Audit Trail pada aplikasi database bekerja seperti halnya log pada umumnya, di mana log otomatis tercipta, tetapi khusus untuk event operasi database yang dilakukan pengguna pada aplikasi. Log Audit Trail dipasang pada setiap event pengoperasian database, yang umum sebagai berikut:
1. INSERT.
Yaitu saat sebuah data diciptakan, Log Audit mencatat record baru tersebut, lengkap dengan masing-masing fi eld/kolom yang terdapat pada table.
2. UPDATE.
Saat terjadi perubahan fi eld pada suatu table, Log Audit mencatat perubahan tersebut dari nilai sebelum, dan sesudah terjadi perubahan.
3. DELETE.
Untuk setiap penghapusan data, Log Audit mencatat data yang dihapus. Tiga operasi di atas adalah dasar pengoperasian database yang dilakukan pengguna aplikasi database, Log Audit Trail mencatat juga pengguna yang login, dan waktu saat kegiatan/event tersebut dilakukan.
Format
Sebuah Log Audit Trail, sudah semestinya dapat diakses dengan mudah. Dari sisi media penyimpanan, Anda dapat memilih untuk menyimpan data Log Audit Trail dalam ben- Gambar 1. Event Viewer: Contoh Log Audit Trail Pada Sistem. Sql = “INSERT INTO tCustomer (kodecust,nama) VALUES (‘001’,’Tom’)” Conn.execute Sql Program di atas menyimpan sebuah record baru pada table tCustomer, SQL statement ditampung ke dalam variabel Sql, yang kemudian dieksekusi dengan menggunakan method execute pada object Conn (Connection). Anda dapat menyimpan query di atas ke dalam table Log, untuk keperluan tersebut. Anda dapat membuat function atau procedure sederhana, dan dijalankan segera setelah perintah eksekusi query di atas. Tentu saja Anda perlu menyimpan tanggal dan jam, beserta user yang login ke dalam table Log tersebut. Lakukan hal yang sama pada statement UPDATE dan DELETE. Dengan menggunakan cara ini, seluruh log tersimpan pada sebuah table khusus. Selanjutnya, Anda perlu menyiapkan sebuah form untuk menampilkan isi table tersebut. Anda dapat melihat contoh form yang menampilkan isi dari table Log tersebut pada gambar 2. Karena sedemikian banyaknya record yang dapat tersimpan, Anda perlu memberikan fasilitas Search agar memudahkan pencarian. Search dapat berdasarkan username, tanggal (ataupun periode tanggal), atau sebagian dari isi query. Pencarian berdasarkan isi query mengizinkan Anda untuk dapat mencari sebagian string yang terkandung dalam setiap query yang dieksekusi. Contohnya, Anda dapat mencari item produk tertentu, dan melihat apakah terjadi operasi INSERT, UPDATE, ataupun DELETE yang berkaitan dengan item tersebut. Walaupun relatif mudah dalam pemrogramannya, tetapi terdapat beberapa konsekuensi. Bisa saja Anda dengan cukup mudah membaca query tersebut, tetapi tidak demikian dengan orang yang tidak memahami SQL statement. Cara ini juga mengharuskan Anda menggunakan SQL statement dalam setiap pengoperasian database.
Menggunakan Trigger
Jika Anda menggunakan relational database yang mendukung penggunaan trigger seperti Microsoft SQL Server atau MySQL (dimulai dari versi 5.0.2), Anda dapat memanfaatkannya untuk membuat Log Audit Trail. Trigger merupakan kumpulan SQL statement, yang secara otomatis melakukan aksi saat terjadi sebuah event INSERT, UPDATE, ataupun DELETE pada sebuah table. Dengan kemampuan ini, setiap event di atas terjadi, maka akan diarahkan untuk melakukan aksi menyimpan log. Contohnya, saat terjadi operasi INSERT suatu table, Anda dapat membuat trigger seperti di bawah (dibuat dalam versi Microsoft SQL Server): INSERT INTO tCustomer_Log SELECT *, getdate() FROM inserted Asumsi trigger di atas diaktifkan pada table tCustomer, jika terjadi penambahan data pada tCustomer, maka record baru tersebut akan ditulis ke table tCustomer_Log, ditambah dengan tanggal dan jam yang dibuat oleh function getdate(). Pada saat UPDATE, contoh trigger yang dapat Anda lakukan adalah: DECLARE @tID as uniqueidentifier set @tID = newid() INSERT INTO tCustomer_Log SELECT *,getdate(),0,@tID FROM deleted INSERT INTO tCustomer_Log SELECT * ,getdate(),1,@tID FROM inserted Log Audit Trail untuk operasi UPDATE merupakan hal yang paling kompleks, karena Log Audit yang baik akan mencatat perubahan dari data lama ke data baru. Perhatikan beberapa point penting pada statement di atas:
1. deleted dan inserted Pada saat dilakukan update, Anda dapat membayangkan telah dilakukan dua proses pada sistem database, yaitu menghapus record lama, dan menambah record baru pada posisi yang sama. Keyword deleted berisi dengan kumpulan nilai-nilai fi eld yang dihapus, sementara keyword inserted berisi dengan kumpulan nilai-nilai fi eld yang baru.
2. getdate(),0,@ID function getdate() untuk mencatat waktu seperti biasa, kode 0 digunakan untuk menandakan bahwa record tersebut adalah record yang dihapus (deleted), atau kode 1 yang digunakan untuk menandakan bahwa record tersebut adalah record yang ditambah (inserted). Anda dapat menggunakan kode/fl ag lain yang sesuai dengan cara Anda. Sedangkan @ID merupakan variable yang digunakan sebagai key untuk menghubungkan record yang dihapus dan diubah. Trigger dilakukan pada level database, sehingga pemrogramannya dilakukan pada back-end/database. Sementara contoh log audit dengan menyimpan query sebelumnya dilakukan pada level aplikasi, di mana pemrogramannya tergantung dengan Gambar 2. Contoh Form: Menampilkan Log Dalam Bentuk Query.
Database
Bahasa pemrograman yang Anda gunakan (misalnya VB, C, Delphi). Teknik di atas menyimpan log pada tabletable yang terpisah, sesuai dengan field yang dimiliki oleh table tersebut. Dengan demikian, log yang dihasilkan akan lebih baik dan deskriptif, mampu menampilkan perubahan dari data lama ke data baru. Tentunya hal ini memerlukan pemrograman lebih lanjut, tetapi yang terpenting adalah data lognya sebagai penyedia informasi telah tersedia. Konsekuensi teknik di atas, relatif memerlukan pemrograman yang lebih kompleks. Anda juga harus terus meng-update table log jika terjadi perubahan struktur fi eld pada table master/transaksi yang di log, agar terus tercipta integrasi antara table log dan table utamanya. Selain itu sebagai syarat mutlak, tentunya database Anda harus mendukung trigger.
Perlindungan Data Log
Data log yang dihasilkan Audit Trail perlu dilindungi tidak hanya secara fi sik, tetapi juga dalam hal akurasi datanya. Jika data log yang dihasilkan tidak akurat, maka data log tersebut tidak akan memiliki kegunaan yang diharapkan. Bisa jadi secara sistem yang terkomputerisasi, Log Audit Trail Anda terjamin mampu merekam setiap kegiatan pengguna dan melaporkannya secara instant, disertai grafi k dan warna-warni yang aduhai. Tetapi kesalahan yang kerap terjadi, system dikuasai hanya oleh satu orang. Orang tersebut yang membuat aplikasi Log Audit, dapat melihat data log, dan bahkan dapat saja memodifi kasinya kapan saja. Jika orang tersebut adalah Anda, lebih baik Anda membuat surat resign daripada membanggakan hal tersebut. Mengapa demikian? Melindungi data log, sama halnya dengan melindungi pengguna aplikasi, dan bahkan melindungi sistem secara keseluruhan. Karena itu sebelum mengimplementasikan Log Audit Trail, pastikan Anda tidak melewatkan hal penting ini, atau Log Audit Trail Anda hanyalah sebuah pekerjaan sia-sia. Hal yang harus dilakukan adalah membagi wewenang dan tanggung jawab pada beberapa personil yang berbeda.
Contoh ilustrasinya, Mr. X bertanggung jawab atas keamanan dan maintenance data log. Beliau mungkin dapat melakukan backup secara periodik, tetapi tidak perlu memiliki fasilitas untuk mengakses content data log tersebut. Anda sebagai programmer yang mewujudkan Log Audit Trail, tetap tidak memiliki hak untuk memodifi kasi data log yang dihasilkan oleh aplikasi Anda, di mana Anda harus melewati ruangan Mr. X yang bertubuh kekar, jika ingin ke server data log. Anda juga harus menyediakan fi tur user friendly untuk pimpinan Anda, yang sewaktuwaktu dapat mengakses data log untuk melakukan review. Jika sampai tahap ini Anda merasa dunia tidak berlaku adil bagi Anda, itu adalah indikasi bahwa pimpinan tidak memberi Anda gaji yang cukup. Masih terdapat beberapa cara untuk melindungi data log, misalnya dengan mengandalkan teknologi digital signature, ataupun menggunakan media penyimpanan yang hanya dapat ditulis sekali (writeonce). Demikianlah data log harus mendapat perlakuan istimewa untuk mencegah akses yang tidak diinginkan (atau sangat diinginkan oleh pihak tertentu), dengan demikian Log Audit Anda memiliki kegunaan yang sebenarnya.
Software Log Audit Trail
Dengan membuat sendiri Log Audit Trail, Anda memperoleh banyak keuntungan, antara lain sistem yang terintegrasi, ataupun dapat dimodifi kasi sesuai keinginan Anda. Tetapi bagaimana jika Anda tidak memiliki waktu atau sumber daya untuk membuat Log Audit Trail sendiri? Untuk keperluan itu, Anda dapat menggunakan produk software third party yang menyediakan kemampuan Log Audit Trail. Tentu saja Anda harus tetap meluangkan waktu untuk memilih software yang pa ling cocok dengan database, aplikasi, dan kebutuhan Anda.
Beberapa pilihannya adalah:
1. ApexSQL Audit.
Bekerja pada database Microsoft SQL Server, ApexSQL Audit menggunakan front end berbasis web, dengan menggunakan ASP untuk melakukan reporting-nya.
2. Visual Audit Trail.
Memiliki kemampuan untuk melaporkan perubahan data, baik sebelum dan sesudah terjadinya perubahan. Visual Audit Trail mendukung Microsoft SQL Server dan Centura SQLBase. Banyak lagi pilihan lainnya yang dapat Anda temukan di Internet. Sebagai panduan dalam melakukan review software Log Audit sebelum Anda memutuskan untuk menggunakannya, ada baiknya Anda memperhatikan point-point berikut:
1. Dapat melakukan log pada operasi insert, update, dan delete secara realtime.
2. Dapat diterapkan pada table yang Anda inginkan.
3. Keuntungan tambahan jika dapat memilih fi eld apa saja yang ingin di-log pada sebuah table.
4. Hasil log dapat dilihat dan difi lter dengan mudah, atau memiliki fasilitas export ke tipe fi le yang umum.
5. Apakah informasi/laporan yang ditampilkan sudah memenuhi kebutuhan Anda.
Penutup
Terdapat berbagai cara untuk menghasilkan Log Audit Trail seperti yang telah dijabarkan. Setiap aplikasi memiliki keunikan tersendiri (sesuai dengan keunikan programmer-nya), sehingga tidak tertutup kemungkinan Anda mencari cara tersendiri yang cocok bagi aplikasi Anda. Jangan melupakan file management, dengan mempertimbangkan backup log secara periodik. Mungkin banyak yang beranggapan Log Audit Trail dianggap sebagai fi tur pelengkap aplikasi, yang pada praktiknya mungkin hanya digunakan pada saat tertentu. Tetapi di sisi lain, Log Audit Trail menjadi begitu penting saat terjadi sebuah permasalahan. Tentu saja, jika Log Audit Trail tidak perlu digunakan untuk melacak kesalahan, sudah seharusnya Anda bersyukur, karena hal tersebut merupakan salah satu indikasi system aplikasi Anda telah berjalan baik. Akhir kata, selamat mengimplementasikan Log Audit Trail!_
Security Audit Trail dibagi menjadi
1.Event based
a)Berdasarkan Connection: Kapan suatu koneksi dimulai, dari mana asal koneksi
b)Berdasarkan Disconnection: Kapan suatu koneksi diakhiri, siapa yang memutuskan koneksi dsb
c)Utilisasi Mekanisme Keamanan
d)Operational Management: Kapan admin login, siapa saja yang menangakses database dsb
e)Accounting (Pemakaian)
2.Service related
a)Request: record/log yang merekam segala kejadian yang meminta layanan
b)Denial of Service (DoS): record/log yang dipicu oleh ditolaknya suatu layanan
c)Response of Service: record/log yang dipicu oleh diterimanya suatu layanan
d)Service Failure: record/log yang dipicu oleh adanya kegagalan suatu layanan
e)Recovery of Service: record/log yang dipicu oleh adanya pemulihan suatu layanan
f)Exception: record/log yang dipicu oleh alasan-alasan khusu sesuai dengan kebutuhan.
Pada aplikasi database, Log Audit Trail merupakan fi tur yang menyediakan serangkaian record yang memperlihatkan siapa yang mengakses data tertentu, dan operasi apa yang dilakukannya, pada tanggal dan waktu tertentu. Sederhananya, Anda dapat membayangkan semua kegiatan menghapus, menambah, ataupun mengubah data akan disimpan dalam table log, berikut dengan informasi tanggal dan jam, beserta user yang melakukannya (user yang bersangkutan terdeteksi dari login pada aplikasi). Log audit ini dapat membentuk kronologis data tertentu, jika diurutkan berdasarkan waktu.
Fungsi Log Audit Trail
Dalam contoh kasus di atas, dan mungkin dalam persepsi kebanyakan orang, Log Audit Trail dibuat untuk keperluan menangkap basah pelaku kesalahan (baik disengaja maupun tidak). Tetapi sebenarnya, fungsi Log Audit Trail tidak terbatas hanya sebagai bukti kesalahan yang dilakukan seseorang. Log Audit Trail pada aplikasi database juga memiliki fungsi atau keuntungan lainnya sebagai berikut:
1. Dari data Log Audit, dapat dikembangkan untuk membentuk statistik tertentu, misalnya table mana yang memiliki frekuensi paling sering diakses. Juga dapat dilakukan statistik akses berdasarkan user/pengguna aplikasi.
2. Membentuk statistik periode waktu, di mana banyak terjadi transaksi. Bisa jadi statistik ini dapat menjadi informasi yang bermanfaat, untuk dapat ikut berperan menentukan kebijaksanaan atau pertimbangan manajemen.
3. Membentuk sistem komputerisasi yang aman dan terpercaya, juga tidak mengenal perlakuan khusus terhadap pengguna tertentu. Log Audit yang baik berlaku adil, menyimpan semua kegiatan yang dilakukan pengguna dalam level yang bertugas mengoperasikan database.
4. Menyimpan kronologis data tertentu, misalnya kapan sebuah item tertentu dibuat, diubah, terjadi transaksi, dan seterusnya. Log Audit yang baik mampu menampilkan keseluruhan data tersebut secara kronologis.
5. Membentuk disiplin dan tanggung jawab pengguna aplikasi. Masing-masing pengguna bertanggung jawab atas data yang diproses sesuai dengan wewenang dan tugasnya.
Karena itu, keberadaan Log Audit Trail seharusnya tidak menjadi beban bagi pengguna aplikasi, walaupun tidak dapat dipungkiri bahwa sebagian pengguna justru merasa takut, dan seolah-olah dimata-matai dengan adanya Log Audit Trail. Tetapi dengan pengertian bahwa sudah menjadi tanggung jawab kita masing-masing untuk melakukan tugas tersebut, maka Log Audit justru bukan untuk menjadi bukti kesalahan agar dapat menghukum, tetapi justru menjadi pelindung, dan salah satu bukti konsistensi dan kinerja yang baik. Andaikan terjadi kesalahan yang tidak disengaja, hal tersebut akan bermanfaat bagi kita untuk melakukan instropeksi dan koreksi, sehingga menghasilkan sesuatu yang lebih baik lagi.
Cara Kerja
Di luar aplikasi database, mungkin Anda sering mendengar berbagai macam log, misalnya Log Event pada sistem operasi Windows. Log tersebut otomatis diciptakan untuk setiap event yang terjadi pada sistem.
Log Audit Trail pada Aplikasi Database
Alkisah, Bill (nama samaran) telah menciptakan sebuah aplikasi database yang memiliki fasilitas multiuser, dan digunakan oleh perusahaan di mana Bill bekerja. Berbagai pengguna keluar masuk aplikasi Bill setiap harinya, dan melakukan perubahan pada database. tuk fi le binary/text, ataupun dalam bentuk table. Berikut adalah pertimbangan untuk masing- masing jenis media penyimpanan:
1. File Binary.
Mengingat ukuran log yang dapat mencapai ukuran relatif besar, Anda dapat melakukan penghematan kapasitas ruang harddisk, dengan menyimpan log pada fi le binary. Walaupun memiliki keuntungan dari sisi penggunaan kapasitas, tetapi fi le binary tentunya tidak dapat dibaca begitu saja melalui text editor, karena Anda hanya akan melihat karakter-karakter biner yang tidak dapat dimengerti. Anda harus membuat modul atau program untuk melakukan konversi fi le biner ini, menjadi format yang dapat dibaca dengan mudah.
2. File Teks.
Merupakan jenis log yang mudah digunakan oleh siapapun, Anda dapat langsung melihatnya pada text editor favorit Anda. Kerugiannya selain menyita kapasitas harddisk yang relatif besar, juga tidak terdapat keamanan yang memadai. Siapapun yang dapat mengakses file tersebut akan dapat melihat isi fi le log ini, dan bisa jadi dapat mengubahnya, jika memiliki hak untuk mengedit fi le tersebut.
3. Table.
Dengan menyimpan log di dalam table, Anda dapat memperoleh keuntungan lain, yaitu kemudahan untuk memroses lebih lanjut data log di dalam table tersebut, baik untuk kegunaan analisis ataupun pencarian data. Selain itu, penyimpanan dalam table relatif lebih aman, karena untuk mengaksesnya harus melalui akses database yang menjadi hak database administrator. Data di dalam table juga dapat dengan mudah diekspor menjadi format text, excel, ataupun format umum lainnya, bilamana diperlukan. Lalu, informasi apa saja yang perlu disimpan dalam sebuah Log Audit Trail aplikasi database? Beberapa fi eld di bawah dapat Anda pertimbangkan:
1. Tanggal dan jam.
2. User/Pengguna.
3. Nama table yang diakses.
4. Aksi yang dilakukan (INSERT, DELETE, ataukah UPDATE).
5. Informasi fi eld/kolom yang diproses, termasuk dengan nilai pada masing-masing fi eld.
Pemrograman Log Audit Trail
Untuk mulai melakukan pemrograman Log Audit, Anda perlu menentukan operasi pada table, mana saja yang perlu dilakukan proses penyimpanan Log Audit, karena mungkin Anda tidak memerlukan log dari seluruh table. Proses log sedikit banyak memerlukan resource dan kapasitas harddisk, sehingga dapat mempengaruhi performance aplikasi secara keseluruhan,terutama jika aplikasi Anda digunakan dalam frekuensi yang cukup tinggi, di mana terjadi operasi database yang cepat dan terus-menerus. Untuk itu, Anda dapat memilih table master ataupun table transaksi yang penting. Sekarang, persoalan utamanya bagi seorang programmer adalah bagaimana untuk mulai membuat Log Audit Trail? Anda dapat mempertimbangkan beberapa pendekatan teknik pemrograman berikut ini.
Menyimpan Query
Jika Anda menggunakan SQL Statement untuk setiap operasi INSERT, UPDATE, ataupun DELETE, cara ini relatif lebih mudah. Salah satu contoh penggalan program yang mungkin sering Anda ketik adalah sebagai berikut: Log Audit Trail pada aplikasi database bekerja seperti halnya log pada umumnya, di mana log otomatis tercipta, tetapi khusus untuk event operasi database yang dilakukan pengguna pada aplikasi. Log Audit Trail dipasang pada setiap event pengoperasian database, yang umum sebagai berikut:
1. INSERT.
Yaitu saat sebuah data diciptakan, Log Audit mencatat record baru tersebut, lengkap dengan masing-masing fi eld/kolom yang terdapat pada table.
2. UPDATE.
Saat terjadi perubahan fi eld pada suatu table, Log Audit mencatat perubahan tersebut dari nilai sebelum, dan sesudah terjadi perubahan.
3. DELETE.
Untuk setiap penghapusan data, Log Audit mencatat data yang dihapus. Tiga operasi di atas adalah dasar pengoperasian database yang dilakukan pengguna aplikasi database, Log Audit Trail mencatat juga pengguna yang login, dan waktu saat kegiatan/event tersebut dilakukan.
Format
Sebuah Log Audit Trail, sudah semestinya dapat diakses dengan mudah. Dari sisi media penyimpanan, Anda dapat memilih untuk menyimpan data Log Audit Trail dalam ben- Gambar 1. Event Viewer: Contoh Log Audit Trail Pada Sistem. Sql = “INSERT INTO tCustomer (kodecust,nama) VALUES (‘001’,’Tom’)” Conn.execute Sql Program di atas menyimpan sebuah record baru pada table tCustomer, SQL statement ditampung ke dalam variabel Sql, yang kemudian dieksekusi dengan menggunakan method execute pada object Conn (Connection). Anda dapat menyimpan query di atas ke dalam table Log, untuk keperluan tersebut. Anda dapat membuat function atau procedure sederhana, dan dijalankan segera setelah perintah eksekusi query di atas. Tentu saja Anda perlu menyimpan tanggal dan jam, beserta user yang login ke dalam table Log tersebut. Lakukan hal yang sama pada statement UPDATE dan DELETE. Dengan menggunakan cara ini, seluruh log tersimpan pada sebuah table khusus. Selanjutnya, Anda perlu menyiapkan sebuah form untuk menampilkan isi table tersebut. Anda dapat melihat contoh form yang menampilkan isi dari table Log tersebut pada gambar 2. Karena sedemikian banyaknya record yang dapat tersimpan, Anda perlu memberikan fasilitas Search agar memudahkan pencarian. Search dapat berdasarkan username, tanggal (ataupun periode tanggal), atau sebagian dari isi query. Pencarian berdasarkan isi query mengizinkan Anda untuk dapat mencari sebagian string yang terkandung dalam setiap query yang dieksekusi. Contohnya, Anda dapat mencari item produk tertentu, dan melihat apakah terjadi operasi INSERT, UPDATE, ataupun DELETE yang berkaitan dengan item tersebut. Walaupun relatif mudah dalam pemrogramannya, tetapi terdapat beberapa konsekuensi. Bisa saja Anda dengan cukup mudah membaca query tersebut, tetapi tidak demikian dengan orang yang tidak memahami SQL statement. Cara ini juga mengharuskan Anda menggunakan SQL statement dalam setiap pengoperasian database.
Menggunakan Trigger
Jika Anda menggunakan relational database yang mendukung penggunaan trigger seperti Microsoft SQL Server atau MySQL (dimulai dari versi 5.0.2), Anda dapat memanfaatkannya untuk membuat Log Audit Trail. Trigger merupakan kumpulan SQL statement, yang secara otomatis melakukan aksi saat terjadi sebuah event INSERT, UPDATE, ataupun DELETE pada sebuah table. Dengan kemampuan ini, setiap event di atas terjadi, maka akan diarahkan untuk melakukan aksi menyimpan log. Contohnya, saat terjadi operasi INSERT suatu table, Anda dapat membuat trigger seperti di bawah (dibuat dalam versi Microsoft SQL Server): INSERT INTO tCustomer_Log SELECT *, getdate() FROM inserted Asumsi trigger di atas diaktifkan pada table tCustomer, jika terjadi penambahan data pada tCustomer, maka record baru tersebut akan ditulis ke table tCustomer_Log, ditambah dengan tanggal dan jam yang dibuat oleh function getdate(). Pada saat UPDATE, contoh trigger yang dapat Anda lakukan adalah: DECLARE @tID as uniqueidentifier set @tID = newid() INSERT INTO tCustomer_Log SELECT *,getdate(),0,@tID FROM deleted INSERT INTO tCustomer_Log SELECT * ,getdate(),1,@tID FROM inserted Log Audit Trail untuk operasi UPDATE merupakan hal yang paling kompleks, karena Log Audit yang baik akan mencatat perubahan dari data lama ke data baru. Perhatikan beberapa point penting pada statement di atas:
1. deleted dan inserted Pada saat dilakukan update, Anda dapat membayangkan telah dilakukan dua proses pada sistem database, yaitu menghapus record lama, dan menambah record baru pada posisi yang sama. Keyword deleted berisi dengan kumpulan nilai-nilai fi eld yang dihapus, sementara keyword inserted berisi dengan kumpulan nilai-nilai fi eld yang baru.
2. getdate(),0,@ID function getdate() untuk mencatat waktu seperti biasa, kode 0 digunakan untuk menandakan bahwa record tersebut adalah record yang dihapus (deleted), atau kode 1 yang digunakan untuk menandakan bahwa record tersebut adalah record yang ditambah (inserted). Anda dapat menggunakan kode/fl ag lain yang sesuai dengan cara Anda. Sedangkan @ID merupakan variable yang digunakan sebagai key untuk menghubungkan record yang dihapus dan diubah. Trigger dilakukan pada level database, sehingga pemrogramannya dilakukan pada back-end/database. Sementara contoh log audit dengan menyimpan query sebelumnya dilakukan pada level aplikasi, di mana pemrogramannya tergantung dengan Gambar 2. Contoh Form: Menampilkan Log Dalam Bentuk Query.
Database
Bahasa pemrograman yang Anda gunakan (misalnya VB, C, Delphi). Teknik di atas menyimpan log pada tabletable yang terpisah, sesuai dengan field yang dimiliki oleh table tersebut. Dengan demikian, log yang dihasilkan akan lebih baik dan deskriptif, mampu menampilkan perubahan dari data lama ke data baru. Tentunya hal ini memerlukan pemrograman lebih lanjut, tetapi yang terpenting adalah data lognya sebagai penyedia informasi telah tersedia. Konsekuensi teknik di atas, relatif memerlukan pemrograman yang lebih kompleks. Anda juga harus terus meng-update table log jika terjadi perubahan struktur fi eld pada table master/transaksi yang di log, agar terus tercipta integrasi antara table log dan table utamanya. Selain itu sebagai syarat mutlak, tentunya database Anda harus mendukung trigger.
Perlindungan Data Log
Data log yang dihasilkan Audit Trail perlu dilindungi tidak hanya secara fi sik, tetapi juga dalam hal akurasi datanya. Jika data log yang dihasilkan tidak akurat, maka data log tersebut tidak akan memiliki kegunaan yang diharapkan. Bisa jadi secara sistem yang terkomputerisasi, Log Audit Trail Anda terjamin mampu merekam setiap kegiatan pengguna dan melaporkannya secara instant, disertai grafi k dan warna-warni yang aduhai. Tetapi kesalahan yang kerap terjadi, system dikuasai hanya oleh satu orang. Orang tersebut yang membuat aplikasi Log Audit, dapat melihat data log, dan bahkan dapat saja memodifi kasinya kapan saja. Jika orang tersebut adalah Anda, lebih baik Anda membuat surat resign daripada membanggakan hal tersebut. Mengapa demikian? Melindungi data log, sama halnya dengan melindungi pengguna aplikasi, dan bahkan melindungi sistem secara keseluruhan. Karena itu sebelum mengimplementasikan Log Audit Trail, pastikan Anda tidak melewatkan hal penting ini, atau Log Audit Trail Anda hanyalah sebuah pekerjaan sia-sia. Hal yang harus dilakukan adalah membagi wewenang dan tanggung jawab pada beberapa personil yang berbeda.
Contoh ilustrasinya, Mr. X bertanggung jawab atas keamanan dan maintenance data log. Beliau mungkin dapat melakukan backup secara periodik, tetapi tidak perlu memiliki fasilitas untuk mengakses content data log tersebut. Anda sebagai programmer yang mewujudkan Log Audit Trail, tetap tidak memiliki hak untuk memodifi kasi data log yang dihasilkan oleh aplikasi Anda, di mana Anda harus melewati ruangan Mr. X yang bertubuh kekar, jika ingin ke server data log. Anda juga harus menyediakan fi tur user friendly untuk pimpinan Anda, yang sewaktuwaktu dapat mengakses data log untuk melakukan review. Jika sampai tahap ini Anda merasa dunia tidak berlaku adil bagi Anda, itu adalah indikasi bahwa pimpinan tidak memberi Anda gaji yang cukup. Masih terdapat beberapa cara untuk melindungi data log, misalnya dengan mengandalkan teknologi digital signature, ataupun menggunakan media penyimpanan yang hanya dapat ditulis sekali (writeonce). Demikianlah data log harus mendapat perlakuan istimewa untuk mencegah akses yang tidak diinginkan (atau sangat diinginkan oleh pihak tertentu), dengan demikian Log Audit Anda memiliki kegunaan yang sebenarnya.
Software Log Audit Trail
Dengan membuat sendiri Log Audit Trail, Anda memperoleh banyak keuntungan, antara lain sistem yang terintegrasi, ataupun dapat dimodifi kasi sesuai keinginan Anda. Tetapi bagaimana jika Anda tidak memiliki waktu atau sumber daya untuk membuat Log Audit Trail sendiri? Untuk keperluan itu, Anda dapat menggunakan produk software third party yang menyediakan kemampuan Log Audit Trail. Tentu saja Anda harus tetap meluangkan waktu untuk memilih software yang pa ling cocok dengan database, aplikasi, dan kebutuhan Anda.
Beberapa pilihannya adalah:
1. ApexSQL Audit.
Bekerja pada database Microsoft SQL Server, ApexSQL Audit menggunakan front end berbasis web, dengan menggunakan ASP untuk melakukan reporting-nya.
2. Visual Audit Trail.
Memiliki kemampuan untuk melaporkan perubahan data, baik sebelum dan sesudah terjadinya perubahan. Visual Audit Trail mendukung Microsoft SQL Server dan Centura SQLBase. Banyak lagi pilihan lainnya yang dapat Anda temukan di Internet. Sebagai panduan dalam melakukan review software Log Audit sebelum Anda memutuskan untuk menggunakannya, ada baiknya Anda memperhatikan point-point berikut:
1. Dapat melakukan log pada operasi insert, update, dan delete secara realtime.
2. Dapat diterapkan pada table yang Anda inginkan.
3. Keuntungan tambahan jika dapat memilih fi eld apa saja yang ingin di-log pada sebuah table.
4. Hasil log dapat dilihat dan difi lter dengan mudah, atau memiliki fasilitas export ke tipe fi le yang umum.
5. Apakah informasi/laporan yang ditampilkan sudah memenuhi kebutuhan Anda.
Penutup
Terdapat berbagai cara untuk menghasilkan Log Audit Trail seperti yang telah dijabarkan. Setiap aplikasi memiliki keunikan tersendiri (sesuai dengan keunikan programmer-nya), sehingga tidak tertutup kemungkinan Anda mencari cara tersendiri yang cocok bagi aplikasi Anda. Jangan melupakan file management, dengan mempertimbangkan backup log secara periodik. Mungkin banyak yang beranggapan Log Audit Trail dianggap sebagai fi tur pelengkap aplikasi, yang pada praktiknya mungkin hanya digunakan pada saat tertentu. Tetapi di sisi lain, Log Audit Trail menjadi begitu penting saat terjadi sebuah permasalahan. Tentu saja, jika Log Audit Trail tidak perlu digunakan untuk melacak kesalahan, sudah seharusnya Anda bersyukur, karena hal tersebut merupakan salah satu indikasi system aplikasi Anda telah berjalan baik. Akhir kata, selamat mengimplementasikan Log Audit Trail!_
Audit Sistem Informasi Akuntansi Komputerisasi
Peranan teknologi informasi pada aktivitas manusia saat ini memang begitu besar. Teknologi informasi telah menjadi fasilitator utama bagi kegiatan-kegiatan bisnis yang memberikan andil besar terhadap perubahan-perubahan mendasar bagi struktur, operasi dan manajemen organisasi. Jenis pekerjaan dan tipe pekerja yang dominan di Jaman Teknologi Informasi adalah otonomi dan wewenang yang lebih besar dalam organisasi.Dengan pengolahan transaksi yang sudah menggunakan komputer yaitu Sistem Informasi Akuntansi Berbasis Komputer. Proses akuntansi yang dilakukan untuk pengolahan transaksi atau data, cukup user tersebut hanya dengan menginput data atau transaksi, sehingga secara otomatis data tersebut akan terintegrasi dan bisa membuat informasi Financial Report yang up to date. Untuk menjaga agar system tersebut dapat diandalkan dan dapat dipercaya, maka perlu Audit Sistem Informasi Akuntansi Berbasis Komputer sehingga Financial Report menghasilkan informasi yang relevan, tepat waktu, akurat, lengkap dan merupakan rangkuman.
Definisi Sistem Informasi Akuntansi
Sistem informasi akuntansi adalah suatu komponen organisasi yang mengumpulkan, mengklasifikasikan, mengolah, menganalisa dan mengkomunikasikan informasi finansial dengan pengambilan keputusan yang relevan bagi pihak luar perusahaan dan pihak ekstern juga merupakan rangkaian pengkoordinasian sumber daya (data, materials, equipment, suppliers, personal, and funds) untuk mengkonversi input berupa data ekonomik menjadi keluaran berupa informasi keuangan yang digunakan untuk melaksanakan kegiatan bisnis suatu entitas, dan menyediakan informasi akuntansi bagi pihak-pihak yang berkepentingan (Wilkinson, 1991: 14).
Tujuan sistem informasi akuntansi adalah untuk menyediakan informasi yang diperlukan dalam pengambilan keputusan yang dilaksanakan oleh aktivitas yang disebut pemrosesan informasi.
Fungsi penting yang dibentuk SIA pada sebuah organisasi antara lain :
· Mengumpulkan dan menyimpan data tentang aktivitas dan transaksi.
· Memproses data menjadi into informasi yang dapat digunakan dalam proses pengambilan keputusan.
· Melakukan kontrol secara tepat terhadap aset organisasi.
Manfaat Sistem Informasi Akuntansi
Sebuah SIA menambah nilai dengan cara:
· Menyediakan informasi yang akurat dan tepat waktu sehingga dapat melakukan aktivitas utama pada value chain secara efektif dan efisien.
· Meningkatkan kualitas dan mengurangi biaya produk dan jasa yang dihasilkan
· Meningkatkan efisiensi
· Meningkatkan kemampuan dalam pengambilan keputusan
· Meningkatkan sharing knowledge
· Menambah efisiensi kerja pada bagian keuangan
Komponen Sistem Informasi Akuntansi
Sistem informasi merupakan sebuah susunan dari orang, aktivitas, data, jaringan dan teknologi yang terintegrasi yang berfungsi untuk mendukung dan meningkatkan operasi sehari-hari sebuah bisnis, juga menyediakan kebutuhan informasi untuk pemecahan masalah dan pengambilan keputusan oleh manajer. Ada dua tipe sistem informasi, personal dan multiuser.
Sistem informasi personal adalah sistem informasi yang didesain untuk memenuhi kebutuhan informasi personal dari seorang pengguna tunggal (single user). Sedangkan sistem informasi multiuser didesain untuk memenuhi kebutuhan informasi dari kelompok kerja (departemen, kantor, divisi, bagian) atau keseluruhan organisasi. Untuk membangun sistem informasi, baik personal maupun multiuser, haruslah mengkombinasikan secara efektif komponen-komponen sistem informasi, yaitu: prosedur kerja, informasi (data), orang dan teknologi informasi (hardware dan software).
Penjelasan Audit Sistem Informasi
Simulasi sejajar (parallel simulation) adalah suatu teknik audit yang membandingkan pengolahan data yang dilakukan oleh dua program dengan tujuan untuk memperoleh keyakinan bahwa kedua program tersebut menghasilkan keluaran yang sama (identik). Data yang digunakan dalam pengujian ini bisa berupa data transaksi yang sebenarnya ataupun data tiruan (dummy data). Kedua program dalam simulasi paralel ini seharusnya sama, tentunya apabila belum ada modifikasi terhadap program yang diperiksa. Dengan teknik simulasi paralel inilah auditor dapat mengetahui apakah terjadi perubahan terhadap program yang tengah di audit.
Dari kedua program yang diperbandingkan tersebut, program yang pertama adalah program yang diuji oleh auditor yang merupakan program yang biasa digunakan di dalam operasi. Program ini disebut pula dengan istilah production program. Sementara itu program yang kedua merupakan salinan program asli yang akan digunakan oleh auditor. Salinan program tersebut biasanya disimpan di dalam di perpustakaan, dan auditor memperolehnya dari kepala bagian kepustakaan (librarian).
o Pengujian dengan Data Simulasi
Teknik ini dianggap paling efektif. Pemeriksa dapat langsung memeriksa sistim pengolahan dengan menggunakan transaksi simulasi sebagai bahan pengujian. Beberapa program aplikasi diuji kemampuannya dalam memproses data hingga dapat diketahui apakah program berjalan secara benar atau ditemukan kesalahan atau penyimpangan. Pemeriksa membuat simulasi pemrosesan dengan memanfaatkan program yang disusun oleh pemeriksa, yaitu suatu model aplikasi yang dipakai secara rutin. Hasil pemrosesan simulasi ini kemudian dibandingkan dengan hasil pemrosesan sesungguhnya yang telah dilakukan oleh objek pemeriksaan. Dari hasil perbandingan tersebut akan diketahui apakah program/sistem yang dipakai telah benar atau terdapat kesalahan/penyimpangan.
o Tracing
Pentrasiran (tracing) adalah suatu teknik audit yang memungkinkan bagi auditor untuk melakukan penelusuran terhadap aplikasi PDE. Pemeriksa dapat melakukan penelusuran terhadap suatu program/sistem aplikasi untuk menguji keandalan kebenaran data masukan dalam pengujian ketaatan, pemeriksa mencetak daftar instruksi program yang dijalankan sehingga dapat ditelusuri apakah suatu instruksi telah dijalankan selama proses. Dari analisis terhadap hasil pelaksanaan instruksi tersebut, auditor dapat memahami dan mengevaluasi urutan-urutan (arus) dari suatu transaksi sebagaimana pentrasiran dalam sistem pengolahan data secara manual.
Kebaikan Tracing
Kebaikan dari tracing adalah sebagai berikut:
1. Tracing memungkinkan bagi auditor untuk mengidentifikasikan apakah suatu instruksi tertentu atau langkah-langkah pemrosesan suatu aplikasi komputer telah dijalankan selama memproses transaksi tersebut. Bukti ini dapat diuji ketaatannya dengan membandingkannya dengan kebijakan dan prosedur-prosedur yang telah ditetapkan oleh manajemen.
2. Tracing dapat digunakan baik pada data yang sebenarnya (live data) maupun pada data uji (test data).
Kelemahan Tracing
Tracing juga mempunyai beberapa kelemahan sebagai berikut:
1. Tracing mengharuskan auditor untuk hal-hal sebagai berikut:
a. Untuk memahami bahasa pemrograman dari program aplikasi satuan usaha yang diperiksanya.
b. Untuk mempelajari rincian dari suatu program.
c. Untuk melaksanakan prosedur penelusuran (trasir).
d. Untuk menganalisis hasil-hasilnya yang mungkin memakan waktu.
2. Tracing dapat dikatakan mahal untuk digunakan karena banyaknya waktu yang diperlukan oleh komputer dan auditor untuk menyelesaikan analisis yang diperlukan. Oleh sebab itu sebaiknya teknik ini dilakukan bila sangat diperlukan untuk menelaah kode dan eksekusi secara rinci.
o Mapping
Mapping merupakan suatu teknik yang digunakan untuk menunjukkan bagian mana dari suatu program yang dapat dimasuki pada waktu program tersebut dijalankan. Hal ini dilakukan dengan menunjukkan bagian mana dari program tersebut yang berfungsi dan bagian mana yang tidak dapat dijalankan. Dengan cara ini dapat diperoleh keuntungan pemisahan kode komputer yang tidak digunakan dan pemisahan bagian-bagian mana yang mungkin akan digunakan oleh orang-orang yang tidak berhak.
Kebaikan dari mapping antara lain adalah sebagai berikut:
1. Begitu mapping dikembangkan maka sangat mudah untuk diimplementasikan.
2. Mapping menghubungkan auditor pada pernyataan-pernyataan program yang tidak dijalankan (tidak dieksekusikan), yang mungkin berupa kode-kode yang tidak dikehendaki seperti kode-kode yang tidak sah yang disisipkan oleh pemrogram.
3. Mapping dapat meningkatkan efisiensi operasi komputer melalui identifikasi dan selanjutnya penghapusan kode yang tidak digunakan.
Sementara itu kelemahan utama teknik ini adalah:
1. Biaya untuk memperoleh piranti lunak cukup tinggi.
2. Waktu yang diperlukan cukup lama untuk menggunakan teknik ini.
Kata embedded menyiratkan adanya sesuatu yang dilekatkan pada sesuatu yang lain. Dalam embedded audit modules suatu kode program tertentu yang dapat melaksanakan fungsi-fungsi audit “dilekatkan” bersama dengan sistem PDE yang bersangkutan. Embedded audit modules dapat berbentuk sebagai berikut:
- Modul yang terdiri dari prosedur-prosedur yang diaktifkan oleh auditor secara periodik. Sebagai contoh misalnya modul pemilihan konfirmasi yang digabungkan dengan program pembebanan (billing) secara bulanan.
- Modul pemeriksaan yang memungkinkan bagi auditor untuk secara terus-menerus memantau hal-hal tertentu dari suatu program. Sebagai contoh misalnya modul audit yang memantau pelanggaran terhadap pengendalian atau kesalahan yang melebihi batas yang dapat ditolerir. Teknik yang biasanya digunakan adalah system control audit review file (SCARF) dan sample audit review file (SARF).
- Modul yang menggunakan catatan-catatan transaksi yang diperluas (extended). Sebagai contoh misalnya akumulasi dari seluruh transaksi yang berkaitan dengan akun pelanggan tertentu selama suatu periode tertentu. Tujuannya adalah untuk menentukan bahwa faktur, kredit dan pembayaran kasnya telah dicatat dan diakumulasikan dengan benar.
- Audit log, yaitu mekanisme pencatatan hasil observasi terhadap operasi pengolahan data yang dimaksudkan untuk tujuan analisis. Pada waktu-waktu tertentu auditor dapat menampilkan isi dari audit log tersebut atau menggunakan komputer tersebut untuk melakukan analisis terhadap data untuk tujuan penyelidikan.
Jenis-jenis data yang dapat dikumpulkan dalam audit log antara lain adalah sebagai berikut:
a. Usaha-usaha yang telah dilakukan oleh seseorang untuk melanggar kata sandi (password).
b. Akses terhadap file-file data secara tidak sah.
c. Usaha untuk mengakses file audit log itu sendiri, dan sebagainya.
o Snapshot
Snapshot adalah suatu teknik yang “memotret” transaksi pada waktu transaksi tersebut melewati sistem (diproses). Teknik ini memberikan peluang bagi auditor untuk menelaah isi dari memori komputer atau unsur-unsur database serta untuk menguji perhitungan seperti penyusutan dari berbagai metode yang ada untuk beberapa jenis aktiva yang berbeda. ‘Potret’ tersebut kemudian dicetak untuk dianalisis lebih lanjut oleh auditor yang bersangkutan.
Kebaikan Snapshot
Kebaikan dari snapshot adalah sebagai berikut:
1. Teknik ini membatasi cetakan (printout) sehingga perhatian dapat dipusatkan pada data yang diperlukan saja.
2. Teknik ini sangat membantu personil sistem dan pemrograman dalam mencari atau memeriksa kesalahan (debugging) suatu aplikasi.
3. Teknik snapshot sangat efektif apabila digunakan bersama-sama dengan teknik-teknik data uji, integrated test facility atau tracing guna menentukan hasil dari pemrosesan untuk setiap jenis pengujian transaksi yang dilakukan.
Kelemahan Snapshot
Beberapa kelemahan yang ada dalam teknik snapshot adalah sebagai berikut:
1. Agar dapat digunakan secara efektif, teknik snapshot memerlukan tenaga profesional di bidang pengolahan data.
2. Teknik snapshot mungkin agak susah untuk mengantisipasikan seluruh kondisi dan logic yang sangat penting dalam proses pemrograman.
3. Teknik snapshot merupakan pemrograman khusus sehingga mungkin memerlukan biaya yang cukup besar.
o Base Case System Evaluation
Base Case System Evaluation (BCSE) adalah teknik yang lebih menyeluruh dibandingkan dengan teknik data uji ataupun teknik integrated test facility. Hal ini disebabkan karena BCSE menggunakan bentuk data yang distandardisasikan (masukan, parameter dan keluaran) dalam menguji suatu aplikasi komputer, baik sebelum maupun sesudah implementasinya.
Istilah base-case menunjukkan mengenai seperangkat pengujian transaksi yang menyeluruh, baik yang sah maupun yang tidak, yang disiapkan oleh para pemakai dalam membantu auditor. Dengan kata lain teknik ini menghendaki keterlibatan yang mendalam dari para pemakai. Hal ini tentunya menimbulkan persoalan independensi pemeriksa, disamping kelemahan lain seperti peningkatan biaya pengembangan sistem.
Kebaikan dari BCSE adalah sebagai berikut:
1. Karena partisipasi pemakai yang besar dalam seluruh fase pengembangan maupun proses modifikasinya, aplikasi komputer yang bersangkutan sesuai dengan kebutuhan pemakai sehingga kemungkinan besar berfungsi sebagaimana dikehendaki. Hal ini juga akan meningkatkan efektifitas dan mengurangi pemborosan.
2. Karena adanya program yang built-in untuk membandingkan file demi file serta kode, maka diperlukan usaha dan waktu yang lebih sedikit untuk melakukan verifikasi sistem dengan hasil yang lebih akurat. Hal ini juga berkaitan dengan peningkatan efektifitas dan pengurangan pemborosan.
3. Penggunaan data yang telah distandardisasikan memungkinkan bagi auditor untuk menguji dan melakukan verifikasi terhadap aplikasi komputer secara efisien.
o Job Accounting Analysis
Beberapa produsen komputer mainframe juga menyediakan fasilitas pekerjaan akuntansi, disamping sistem operasi. Dalam hal ini pekerjaan akuntansi bukan berarti program aplikasi akuntansi seperti Dac Easy atau Bedford, melainkan pengumpulan dan pemeliharaan pencatatan mengenai aktifitas dan pemakaian sistem komputer. Dengan pencatatan ini dapat diperoleh informasi yang dapat digunakan oleh bagian pembebanan kepada pelanggan (billing) atau untuk melakukan evaluasi terhadap penggunaan sistem yang bersangkutan.
Bagi auditor, job accounting data analysis dapat juga digunakan untuk hal-hal sebagai berikut:
1. Untuk menguji jenis-jenis pengendalian PDE tertentu seperti untuk menguji apakah hanya orang-orang yang berhak saja yang dapat menggunakan program-program atau file-file data tertentu.
2. Untuk menentukan apakah terjadi atau ada usaha untuk menggunakan terminal jarak jauh secara tidak sah (bukan oleh mereka yang berhak).
3. Untuk menentukan bahwa hanya pekerjaan-pekerjaan yang sesuai (yang seharusnya) saja yang diproses serta dengan menggunakan pita dan disk yang benar.
Kebaikan dari job accounting data analysis adalah bahwa program ini menyediakan data dalam aktifitas sistem komputer serta menyediakan sumber daya pengolahan data, disamping menyediakan informasi bagi auditor mengenai bagaimana cara berfungsinya operasi pengolahan data. Akan tetapi program ini juga memiliki kelemahan, yaitu auditor menjadi tidak mampu untuk mengendalikan sumber data melalui fasilitas pekerjaan akuntansi seperti manipulasi data atau manipulasi program.
kesimpulan :
- Setiap sistem informasi akuntansi melaksanakan lima fungsi utama, yaitu pengumpulan data, pemrosesan data, manajemen data, pengendalian data (termasuk security), dan penghasil informasi.
- Audit Sistem Informasi adalah sebuah proses yang sistematis dalam mengumpulkan dan mengevaluasi bukti-bukti untuk menentukan bahwa sebuah sistem informasi berbasis komputer yang digunakan oleh organisasi telah dapat mencapai tujuannya.
Definisi Sistem Informasi Akuntansi
Sistem informasi akuntansi adalah suatu komponen organisasi yang mengumpulkan, mengklasifikasikan, mengolah, menganalisa dan mengkomunikasikan informasi finansial dengan pengambilan keputusan yang relevan bagi pihak luar perusahaan dan pihak ekstern juga merupakan rangkaian pengkoordinasian sumber daya (data, materials, equipment, suppliers, personal, and funds) untuk mengkonversi input berupa data ekonomik menjadi keluaran berupa informasi keuangan yang digunakan untuk melaksanakan kegiatan bisnis suatu entitas, dan menyediakan informasi akuntansi bagi pihak-pihak yang berkepentingan (Wilkinson, 1991: 14).
Tujuan sistem informasi akuntansi adalah untuk menyediakan informasi yang diperlukan dalam pengambilan keputusan yang dilaksanakan oleh aktivitas yang disebut pemrosesan informasi.
Fungsi penting yang dibentuk SIA pada sebuah organisasi antara lain :
· Mengumpulkan dan menyimpan data tentang aktivitas dan transaksi.
· Memproses data menjadi into informasi yang dapat digunakan dalam proses pengambilan keputusan.
· Melakukan kontrol secara tepat terhadap aset organisasi.
Manfaat Sistem Informasi Akuntansi
Sebuah SIA menambah nilai dengan cara:
· Menyediakan informasi yang akurat dan tepat waktu sehingga dapat melakukan aktivitas utama pada value chain secara efektif dan efisien.
· Meningkatkan kualitas dan mengurangi biaya produk dan jasa yang dihasilkan
· Meningkatkan efisiensi
· Meningkatkan kemampuan dalam pengambilan keputusan
· Meningkatkan sharing knowledge
· Menambah efisiensi kerja pada bagian keuangan
Komponen Sistem Informasi Akuntansi
Sistem informasi merupakan sebuah susunan dari orang, aktivitas, data, jaringan dan teknologi yang terintegrasi yang berfungsi untuk mendukung dan meningkatkan operasi sehari-hari sebuah bisnis, juga menyediakan kebutuhan informasi untuk pemecahan masalah dan pengambilan keputusan oleh manajer. Ada dua tipe sistem informasi, personal dan multiuser.
Sistem informasi personal adalah sistem informasi yang didesain untuk memenuhi kebutuhan informasi personal dari seorang pengguna tunggal (single user). Sedangkan sistem informasi multiuser didesain untuk memenuhi kebutuhan informasi dari kelompok kerja (departemen, kantor, divisi, bagian) atau keseluruhan organisasi. Untuk membangun sistem informasi, baik personal maupun multiuser, haruslah mengkombinasikan secara efektif komponen-komponen sistem informasi, yaitu: prosedur kerja, informasi (data), orang dan teknologi informasi (hardware dan software).
Penjelasan Audit Sistem Informasi
Simulasi sejajar (parallel simulation) adalah suatu teknik audit yang membandingkan pengolahan data yang dilakukan oleh dua program dengan tujuan untuk memperoleh keyakinan bahwa kedua program tersebut menghasilkan keluaran yang sama (identik). Data yang digunakan dalam pengujian ini bisa berupa data transaksi yang sebenarnya ataupun data tiruan (dummy data). Kedua program dalam simulasi paralel ini seharusnya sama, tentunya apabila belum ada modifikasi terhadap program yang diperiksa. Dengan teknik simulasi paralel inilah auditor dapat mengetahui apakah terjadi perubahan terhadap program yang tengah di audit.
Dari kedua program yang diperbandingkan tersebut, program yang pertama adalah program yang diuji oleh auditor yang merupakan program yang biasa digunakan di dalam operasi. Program ini disebut pula dengan istilah production program. Sementara itu program yang kedua merupakan salinan program asli yang akan digunakan oleh auditor. Salinan program tersebut biasanya disimpan di dalam di perpustakaan, dan auditor memperolehnya dari kepala bagian kepustakaan (librarian).
o Pengujian dengan Data Simulasi
Teknik ini dianggap paling efektif. Pemeriksa dapat langsung memeriksa sistim pengolahan dengan menggunakan transaksi simulasi sebagai bahan pengujian. Beberapa program aplikasi diuji kemampuannya dalam memproses data hingga dapat diketahui apakah program berjalan secara benar atau ditemukan kesalahan atau penyimpangan. Pemeriksa membuat simulasi pemrosesan dengan memanfaatkan program yang disusun oleh pemeriksa, yaitu suatu model aplikasi yang dipakai secara rutin. Hasil pemrosesan simulasi ini kemudian dibandingkan dengan hasil pemrosesan sesungguhnya yang telah dilakukan oleh objek pemeriksaan. Dari hasil perbandingan tersebut akan diketahui apakah program/sistem yang dipakai telah benar atau terdapat kesalahan/penyimpangan.
o Tracing
Pentrasiran (tracing) adalah suatu teknik audit yang memungkinkan bagi auditor untuk melakukan penelusuran terhadap aplikasi PDE. Pemeriksa dapat melakukan penelusuran terhadap suatu program/sistem aplikasi untuk menguji keandalan kebenaran data masukan dalam pengujian ketaatan, pemeriksa mencetak daftar instruksi program yang dijalankan sehingga dapat ditelusuri apakah suatu instruksi telah dijalankan selama proses. Dari analisis terhadap hasil pelaksanaan instruksi tersebut, auditor dapat memahami dan mengevaluasi urutan-urutan (arus) dari suatu transaksi sebagaimana pentrasiran dalam sistem pengolahan data secara manual.
Kebaikan Tracing
Kebaikan dari tracing adalah sebagai berikut:
1. Tracing memungkinkan bagi auditor untuk mengidentifikasikan apakah suatu instruksi tertentu atau langkah-langkah pemrosesan suatu aplikasi komputer telah dijalankan selama memproses transaksi tersebut. Bukti ini dapat diuji ketaatannya dengan membandingkannya dengan kebijakan dan prosedur-prosedur yang telah ditetapkan oleh manajemen.
2. Tracing dapat digunakan baik pada data yang sebenarnya (live data) maupun pada data uji (test data).
Kelemahan Tracing
Tracing juga mempunyai beberapa kelemahan sebagai berikut:
1. Tracing mengharuskan auditor untuk hal-hal sebagai berikut:
a. Untuk memahami bahasa pemrograman dari program aplikasi satuan usaha yang diperiksanya.
b. Untuk mempelajari rincian dari suatu program.
c. Untuk melaksanakan prosedur penelusuran (trasir).
d. Untuk menganalisis hasil-hasilnya yang mungkin memakan waktu.
2. Tracing dapat dikatakan mahal untuk digunakan karena banyaknya waktu yang diperlukan oleh komputer dan auditor untuk menyelesaikan analisis yang diperlukan. Oleh sebab itu sebaiknya teknik ini dilakukan bila sangat diperlukan untuk menelaah kode dan eksekusi secara rinci.
o Mapping
Mapping merupakan suatu teknik yang digunakan untuk menunjukkan bagian mana dari suatu program yang dapat dimasuki pada waktu program tersebut dijalankan. Hal ini dilakukan dengan menunjukkan bagian mana dari program tersebut yang berfungsi dan bagian mana yang tidak dapat dijalankan. Dengan cara ini dapat diperoleh keuntungan pemisahan kode komputer yang tidak digunakan dan pemisahan bagian-bagian mana yang mungkin akan digunakan oleh orang-orang yang tidak berhak.
Kebaikan dari mapping antara lain adalah sebagai berikut:
1. Begitu mapping dikembangkan maka sangat mudah untuk diimplementasikan.
2. Mapping menghubungkan auditor pada pernyataan-pernyataan program yang tidak dijalankan (tidak dieksekusikan), yang mungkin berupa kode-kode yang tidak dikehendaki seperti kode-kode yang tidak sah yang disisipkan oleh pemrogram.
3. Mapping dapat meningkatkan efisiensi operasi komputer melalui identifikasi dan selanjutnya penghapusan kode yang tidak digunakan.
Sementara itu kelemahan utama teknik ini adalah:
1. Biaya untuk memperoleh piranti lunak cukup tinggi.
2. Waktu yang diperlukan cukup lama untuk menggunakan teknik ini.
Kata embedded menyiratkan adanya sesuatu yang dilekatkan pada sesuatu yang lain. Dalam embedded audit modules suatu kode program tertentu yang dapat melaksanakan fungsi-fungsi audit “dilekatkan” bersama dengan sistem PDE yang bersangkutan. Embedded audit modules dapat berbentuk sebagai berikut:
- Modul yang terdiri dari prosedur-prosedur yang diaktifkan oleh auditor secara periodik. Sebagai contoh misalnya modul pemilihan konfirmasi yang digabungkan dengan program pembebanan (billing) secara bulanan.
- Modul pemeriksaan yang memungkinkan bagi auditor untuk secara terus-menerus memantau hal-hal tertentu dari suatu program. Sebagai contoh misalnya modul audit yang memantau pelanggaran terhadap pengendalian atau kesalahan yang melebihi batas yang dapat ditolerir. Teknik yang biasanya digunakan adalah system control audit review file (SCARF) dan sample audit review file (SARF).
- Modul yang menggunakan catatan-catatan transaksi yang diperluas (extended). Sebagai contoh misalnya akumulasi dari seluruh transaksi yang berkaitan dengan akun pelanggan tertentu selama suatu periode tertentu. Tujuannya adalah untuk menentukan bahwa faktur, kredit dan pembayaran kasnya telah dicatat dan diakumulasikan dengan benar.
- Audit log, yaitu mekanisme pencatatan hasil observasi terhadap operasi pengolahan data yang dimaksudkan untuk tujuan analisis. Pada waktu-waktu tertentu auditor dapat menampilkan isi dari audit log tersebut atau menggunakan komputer tersebut untuk melakukan analisis terhadap data untuk tujuan penyelidikan.
Jenis-jenis data yang dapat dikumpulkan dalam audit log antara lain adalah sebagai berikut:
a. Usaha-usaha yang telah dilakukan oleh seseorang untuk melanggar kata sandi (password).
b. Akses terhadap file-file data secara tidak sah.
c. Usaha untuk mengakses file audit log itu sendiri, dan sebagainya.
o Snapshot
Snapshot adalah suatu teknik yang “memotret” transaksi pada waktu transaksi tersebut melewati sistem (diproses). Teknik ini memberikan peluang bagi auditor untuk menelaah isi dari memori komputer atau unsur-unsur database serta untuk menguji perhitungan seperti penyusutan dari berbagai metode yang ada untuk beberapa jenis aktiva yang berbeda. ‘Potret’ tersebut kemudian dicetak untuk dianalisis lebih lanjut oleh auditor yang bersangkutan.
Kebaikan Snapshot
Kebaikan dari snapshot adalah sebagai berikut:
1. Teknik ini membatasi cetakan (printout) sehingga perhatian dapat dipusatkan pada data yang diperlukan saja.
2. Teknik ini sangat membantu personil sistem dan pemrograman dalam mencari atau memeriksa kesalahan (debugging) suatu aplikasi.
3. Teknik snapshot sangat efektif apabila digunakan bersama-sama dengan teknik-teknik data uji, integrated test facility atau tracing guna menentukan hasil dari pemrosesan untuk setiap jenis pengujian transaksi yang dilakukan.
Kelemahan Snapshot
Beberapa kelemahan yang ada dalam teknik snapshot adalah sebagai berikut:
1. Agar dapat digunakan secara efektif, teknik snapshot memerlukan tenaga profesional di bidang pengolahan data.
2. Teknik snapshot mungkin agak susah untuk mengantisipasikan seluruh kondisi dan logic yang sangat penting dalam proses pemrograman.
3. Teknik snapshot merupakan pemrograman khusus sehingga mungkin memerlukan biaya yang cukup besar.
o Base Case System Evaluation
Base Case System Evaluation (BCSE) adalah teknik yang lebih menyeluruh dibandingkan dengan teknik data uji ataupun teknik integrated test facility. Hal ini disebabkan karena BCSE menggunakan bentuk data yang distandardisasikan (masukan, parameter dan keluaran) dalam menguji suatu aplikasi komputer, baik sebelum maupun sesudah implementasinya.
Istilah base-case menunjukkan mengenai seperangkat pengujian transaksi yang menyeluruh, baik yang sah maupun yang tidak, yang disiapkan oleh para pemakai dalam membantu auditor. Dengan kata lain teknik ini menghendaki keterlibatan yang mendalam dari para pemakai. Hal ini tentunya menimbulkan persoalan independensi pemeriksa, disamping kelemahan lain seperti peningkatan biaya pengembangan sistem.
Kebaikan dari BCSE adalah sebagai berikut:
1. Karena partisipasi pemakai yang besar dalam seluruh fase pengembangan maupun proses modifikasinya, aplikasi komputer yang bersangkutan sesuai dengan kebutuhan pemakai sehingga kemungkinan besar berfungsi sebagaimana dikehendaki. Hal ini juga akan meningkatkan efektifitas dan mengurangi pemborosan.
2. Karena adanya program yang built-in untuk membandingkan file demi file serta kode, maka diperlukan usaha dan waktu yang lebih sedikit untuk melakukan verifikasi sistem dengan hasil yang lebih akurat. Hal ini juga berkaitan dengan peningkatan efektifitas dan pengurangan pemborosan.
3. Penggunaan data yang telah distandardisasikan memungkinkan bagi auditor untuk menguji dan melakukan verifikasi terhadap aplikasi komputer secara efisien.
o Job Accounting Analysis
Beberapa produsen komputer mainframe juga menyediakan fasilitas pekerjaan akuntansi, disamping sistem operasi. Dalam hal ini pekerjaan akuntansi bukan berarti program aplikasi akuntansi seperti Dac Easy atau Bedford, melainkan pengumpulan dan pemeliharaan pencatatan mengenai aktifitas dan pemakaian sistem komputer. Dengan pencatatan ini dapat diperoleh informasi yang dapat digunakan oleh bagian pembebanan kepada pelanggan (billing) atau untuk melakukan evaluasi terhadap penggunaan sistem yang bersangkutan.
Bagi auditor, job accounting data analysis dapat juga digunakan untuk hal-hal sebagai berikut:
1. Untuk menguji jenis-jenis pengendalian PDE tertentu seperti untuk menguji apakah hanya orang-orang yang berhak saja yang dapat menggunakan program-program atau file-file data tertentu.
2. Untuk menentukan apakah terjadi atau ada usaha untuk menggunakan terminal jarak jauh secara tidak sah (bukan oleh mereka yang berhak).
3. Untuk menentukan bahwa hanya pekerjaan-pekerjaan yang sesuai (yang seharusnya) saja yang diproses serta dengan menggunakan pita dan disk yang benar.
Kebaikan dari job accounting data analysis adalah bahwa program ini menyediakan data dalam aktifitas sistem komputer serta menyediakan sumber daya pengolahan data, disamping menyediakan informasi bagi auditor mengenai bagaimana cara berfungsinya operasi pengolahan data. Akan tetapi program ini juga memiliki kelemahan, yaitu auditor menjadi tidak mampu untuk mengendalikan sumber data melalui fasilitas pekerjaan akuntansi seperti manipulasi data atau manipulasi program.
kesimpulan :
- Setiap sistem informasi akuntansi melaksanakan lima fungsi utama, yaitu pengumpulan data, pemrosesan data, manajemen data, pengendalian data (termasuk security), dan penghasil informasi.
- Audit Sistem Informasi adalah sebuah proses yang sistematis dalam mengumpulkan dan mengevaluasi bukti-bukti untuk menentukan bahwa sebuah sistem informasi berbasis komputer yang digunakan oleh organisasi telah dapat mencapai tujuannya.
Kamis, 24 Februari 2011
cyber crime
Kejahatan cyber atau cybercrime merupakan ancaman nasional dan dapat mengincar semua orang di manapun mereka berada. Cybercrime yang dimaksud adalah virus komputer, penipuan kartu kredit online, dan pencurian identitas.
Menurut survey yang dilakukan Symantec terhadap 7.066 pengguna internet berusia 18 tahun ke atas di 14 negara, sebanyak 65 persen mengaku telah menjadi korban cybercrime. Dari jumlah tersebut, 58 persennya mengaku marah setelah diserang, 51 persen merasa terganggu, dan 40 persen merasa tertipu.
“Serangan malware dan virus komputer adalah jenis cybercrime yang paling banyak dialami pengguna internet, di mana 51 persen orang dewasa secara global merasakan dampaknya,” demikian laporan yang dipaparkan Symantec.
Di Amerika Serikat sendiri, sekitar 73 persen mengaku telah menjadi korban berbagai bentuk kejahatan cyber, sementara 55 persen mengaku menjadi korban serangan malware atau virus komputer. Hanya 13 persen orang Amerika yang merasa “sangat aman” ketika online.
Karena sulit dilacak, banyak pengguna internet yang merasa tidak berdaya ketika menjadi korban di mana 79 persen responden secara global mengaku tidak berharap banyak bahwa penjahat cyber bisa dijebloskan ke pengadilan.
Setidaknya setengah dari responden menjadi korban cybercrime, termasuk serangan virus dan malware, penipuan online dan pesan phishing, profil jejaring sosial di-hack, dilecehkan oleh predator seksual, pencurian identitas, dan penipuan kartu kredit. Meskipun demikian, hanya 44 persen yang melaporkan kejahatan tersebut ke polisi.
Terkait biaya, rata-rata biaya yang dikeluarkan untuk menyelesaikan cybercrime adalah $334 secara global dan $128 untuk Amerika Serikat saja. Dibutuhkan rata-rata sekitar hampir satu bulan untuk menyelesaikan kasus cybercrime. Sementara itu 31 persen responden secara global dan 25 persen responden di AS mengatakan masalah mereka tidak pernah terselesaikan.
Laporan Symantec juga mengungkapkan bahwa Cina menjadi ‘ibu kota’ kejahatan cyber dunia, di mana 83 persen orang dewasa di Cina telah menjadi korban cybercrime. Sebaliknya, Jepang memiliki tingkat kejahatan cyber terendah dengan prosentase hanya 36 persen.
Menurut survey yang dilakukan Symantec terhadap 7.066 pengguna internet berusia 18 tahun ke atas di 14 negara, sebanyak 65 persen mengaku telah menjadi korban cybercrime. Dari jumlah tersebut, 58 persennya mengaku marah setelah diserang, 51 persen merasa terganggu, dan 40 persen merasa tertipu.
“Serangan malware dan virus komputer adalah jenis cybercrime yang paling banyak dialami pengguna internet, di mana 51 persen orang dewasa secara global merasakan dampaknya,” demikian laporan yang dipaparkan Symantec.
Di Amerika Serikat sendiri, sekitar 73 persen mengaku telah menjadi korban berbagai bentuk kejahatan cyber, sementara 55 persen mengaku menjadi korban serangan malware atau virus komputer. Hanya 13 persen orang Amerika yang merasa “sangat aman” ketika online.
Karena sulit dilacak, banyak pengguna internet yang merasa tidak berdaya ketika menjadi korban di mana 79 persen responden secara global mengaku tidak berharap banyak bahwa penjahat cyber bisa dijebloskan ke pengadilan.
Setidaknya setengah dari responden menjadi korban cybercrime, termasuk serangan virus dan malware, penipuan online dan pesan phishing, profil jejaring sosial di-hack, dilecehkan oleh predator seksual, pencurian identitas, dan penipuan kartu kredit. Meskipun demikian, hanya 44 persen yang melaporkan kejahatan tersebut ke polisi.
Terkait biaya, rata-rata biaya yang dikeluarkan untuk menyelesaikan cybercrime adalah $334 secara global dan $128 untuk Amerika Serikat saja. Dibutuhkan rata-rata sekitar hampir satu bulan untuk menyelesaikan kasus cybercrime. Sementara itu 31 persen responden secara global dan 25 persen responden di AS mengatakan masalah mereka tidak pernah terselesaikan.
Laporan Symantec juga mengungkapkan bahwa Cina menjadi ‘ibu kota’ kejahatan cyber dunia, di mana 83 persen orang dewasa di Cina telah menjadi korban cybercrime. Sebaliknya, Jepang memiliki tingkat kejahatan cyber terendah dengan prosentase hanya 36 persen.
Real Time Audit
Real Time Audit atau RTA adalah sebuah sistem online untuk mengawasi semua aspek dan pembangunan proyek investasi untuk memberikan penilaian transparan status saat ini dari semua aktivitas yang berhubungan, di mana pun mereka berada. RTA didasarkan pada siklus hidup proyek lengkap termasuk pengembangan konsep awal, produksi proposal rinci melalui analisis keputusan yang mengarah pada alokasi sumber daya terhadap proyek. analisis proyek meliputi, ekonomi dan keuangan penilaian teknis kelayakan, pertanyaan operasional yang sedang berlangsung dan substitusi akhirnya operasi berlangsung pada akhir siklus. RTA menggabungkan logis prosedural merekam dan sederhana dari perencanaan dan komitmen dana. prosedur analitik yang sedang berlangsung memberikan alert tepat waktu untuk mencegah pengeluaran yang tidak sesuai.
Sedangkan RTA adalah alat manajemen proyek yang ideal itu juga dirancang untuk melayani kebutuhan investor proyek, termasuk organisasi donor bantuan dengan membiarkan agen-agen mereka untuk "melihat di atas bahu" dari manajer proyek untuk memantau kemajuan. The-intrusif sifat non accesss informasi untuk agen resmi berarti tuntutan administratif pada manajer operasi berkurang. RTA adalah metode biaya rendah untuk memantau kemajuan yang mengurangi administratif dari kedua organisasi pelaksana dan lembaga donor.
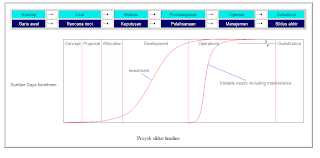
Sedangkan RTA adalah alat manajemen proyek yang ideal itu juga dirancang untuk melayani kebutuhan investor proyek, termasuk organisasi donor bantuan dengan membiarkan agen-agen mereka untuk "melihat di atas bahu" dari manajer proyek untuk memantau kemajuan. The-intrusif sifat non accesss informasi untuk agen resmi berarti tuntutan administratif pada manajer operasi berkurang. RTA adalah metode biaya rendah untuk memantau kemajuan yang mengurangi administratif dari kedua organisasi pelaksana dan lembaga donor.

Selasa, 15 Februari 2011
Ciri khas profesi dan profesionalisme
• PROFESI
merupakan suatu kegiatan yang sangat bergantung pada keahlian tertentu. Seorang profesional adalah seseorang yang menawarkan jasa atau layanan sesuai dengan protokol dan peraturan dalam bidang yang dijalaninya dan menerima gaji sebagai upah atas jasanya.
Ciri-ciri pekerjaan “yang” profesi :
Adanya pengetahuan khusus, yang biasanya keahlian dan keterampilan ini dimiliki berkat pendidikan, pelatihan dan pengalaman yang bertahun-tahun, memiliki status yang tinggi di masyarakat dan biasanya akan menerima gaji yang besar.
Contoh : Programmer, IT HelpDesk, AutoCAD Drafter, Sales, WebMaster, Web Chief Editor, Web Administrator, Unix Admnistration Manager, Director Software, Java Developer, System Architect, web designer, graphic designer, dll.
IT helpdesk adalah : seseorang yang menjamin agar komputer dalam kondisi yang bagus dan benar pekerjaannya adalah melakukan pengecekan, perawatan dan pemeliharaan secara terkontrol dan rutin.
Java Developer adalah seseorang yang membangun sebuah software atau aplikasi menggunakan bahasa java.
Web Designer & Graphic Designer.
Web Designer adalah Seorang yang bertanggung jawab atas elemen visual dan multimedia dari sebuah situs. Bekerja sama dengan programer web, mereka bertugas merancang situs baik dari segi isi maupun grafis. Seorang graphic designer dapat bekerja di luar desain situs, seperti menjadi staf artistik pada majalah atau koran.
Programer.
Progrmer adlah sesorang yang mengerti tentang banyak bahasa pemprograman visual, database, internet page. misalnya : untuk Java, C++ dan Visual Basic, HTML/XML, PHP, ASP, Cold Fusion, Delphi, SQL. Seorang programmer biasanya bertugas untuk mengimlementasikan suatu system dengan keahliannya dalam bahasa pemprograman
• PROFESIONAL
Namun dalam laporan juga pekerjaan yang “disebut” professional. Profesional adalah orang yang sangat ahli dalam suatu bidang tertentu.
Ciri-ciri pekerjaan “yang” professional : Orang yang Profesional biasanya menyandang suatu jabatan atau pekerjaan yang dilakukan dengan keahlian atau keterampilan yang tinggi. Profesionalisasi biasanya didapatkan melalui proses atau perjalanan waktu yang sangat lama dan membuat seseorang menjadi profesional. Dengan demikian seorang profesional jelas harus memiliki profesi tertentu yang diperoleh melalui sebuah proses pendidikan maupun pelatihan yang khusus, dan disamping itu pula ada unsur semangat pengabdian (panggilan profesi) didalam melaksanakan suatu kegiatan kerja. Hal ini perlu ditekankan benar untuk membedakannya dengan kerja biasa (occupation) yang semata bertujuan untuk mencari nafkah dan/ atau kekayaan materiil-duniawi walaupun akan mendapat gaji yang tinggi sebagai upah kerja dan jasanya.
Contoh : IT manager, IT consultant, Sistem analyst, consultant ERP (Enterprise Resource Planning), Project Manager, Manager Web Content,Network Manager.
IT manager
Sering juga disebut sebagai "IT Guru". Di luar negeri, seorang IT manager dituntut untuk mengetahui hampir segala sesuatu mengenai sistem dan aplikasi. Modal: Lulusan S1 Ilmu Komputer, Teknik Komputer atau Teknik Informatika, ditambah pengalaman antara 5 hingga 10 tahun.Tentunya diharapkan pengalaman selama ini mencakup pengetahuan akan bahasa pemograman, sistem jaringan, sistem database, troubleshooting, dan dapat menganalisa kemampuan karyawannya.
ERP consultant
Tugas intinya adalah memberi masukan atau saran akan pengembangan suatu sistem dengan software database tertentu. Tujuannya supaya perusahaan klien lebih efektif dalam melakukan pekerjaan, dengan pengeluaran yang lebih minim. Tak jarang seorang konsultan ERP (Enterprise Resource Planning) juga dituntut untuk memberi solusi pengumpulan dan pencarian data (data warehousing & data mining).
System Analist
System analyst adalah orang yang tugasnya menganalisis dan mendesain sistem yang akan digunakan dalam suatu perusahaan/organisasi. Ia dituntut mengenal mulai dari apa yang diminta oleh klien (system definition), pengerjaan database-nya (system implementation), hingga ke pengenalan hardware. Kemampuan untuk budgeting (menghitung anggaran) yang akan dipakai dalam pengerjaan sistem juga penting. Dalam praktek, system analyst dan programer bekerja bersama. System analyst mendesain dan menganalisis sistem, dan programmer yang akan membuat kode-kodenya. System analyst juga memiliki tugas yang hampir sama dengan project manager, hanya tentunya dalam skala yang lebih permanen.
Dari pejelasan di atas dapat disimpulkan bahwa pekerjaan, profesi dan professional dapat di bedakan berdasarkan :
- Mengandalkan suatu keterampilan atau keahlian khusus.
- Dilaksanakan sebagai suatu pekerjaan atau kegiatan utama (purna waktu).
- Dilaksanakan sebagai sumber utama nafkah hidup.
- Dilaksanakan dengan keterlibatan pribadi yang mendalam.
Berikut adalah pekerjaan yang banyak ditawarkan dalam lingkungan internet :
Ada berbagai jenis pekerjaan di bidang IT. Pengelompokan jenis pekerjaan bergantung kepada acuan yang digunakan. Akan tetapi ada hal yang sama. Salah satu cara untuk melihat lapangan pekerjaan di bidang IT adalah dengan menanyakan kepada industri IT atau mengambil data-data dari lowongan pekerjaan yang ditawarkan. Berikut ini adalah beberapa kategori lowongan pekerjaan yang ditawarkan di lingkungan Penyedia Jasa Internet (PJI) atau Internet Service Provider (ISP):
• Web Developer / Programmer
• Web Designer
• Database Administrator
• System Administrator
• Network Administrator
• Help Desk
• Technical Support
Masing-masing kategori di atas memiliki kebutuhan kompetensi yang berbeda-beda.
Kompetensi di bidang IT
Dalam bagian ini akan dibahas masalah seputar kompetensi di bidang IT. Kompetensi ditunjukkan dengan dimiliki dan didemonstrasikannya kemampuan (skill).
Sebagai catatan, kompetensi yang ditunjukkan dengan kode “ANTA” merupakan standar kompetensi yang direkomendasikan oleh Australian National Training Authority (ANTA).
Ketrampilan Mendukung (Support) Solusi IT
• Menghubungkan perangkat keras.
• Melakukan instalasi Microsoft Windows
• Melakukan instalasi Linux
• Pasang dan konfigurasi mail server, ftp server, web server
• Memahami Routing
• CGI programming
Ketrampilan Penggunaan IT
• Kemampuan mengoperasikan perangkat keras.
• Administer dan melakukan konfigurasi sistem operasi yang mendukung network.
• Administer perangkat network.
• Mencari sumber kesalahan di jaringan dan memperbaikinya.
• Mengelola network security.
• Monitor dan administer network security.
• Monitor dan administer sebuah database.
• Kemampuan menangkap digital image.
• Mengakses Internet.
• Membuat halaman web dengan multimedia.
• Penggunaan perangkat lunak Internet berbasis Windows seperti Internet Explorer, telnet, ftp, IRC.
Pengetahuan di bidang IT
Selain memiliki kompetensi teknis di bidang IT, diharapkan seorang pelaku di bidang IT juga memiliki pengetahuan tambahan yang juga berkatian dengan bidang IT. Berikut ini adalah daftar pengetahuan bidang IT.
• Dasar perangkat keras. Memahami organisasi dan arsitektur komputer.
• Dasar-dasar telekomunikasi. Mengenal perangkat keras komunikasi data serta memahami prinsip kerjanya.
• Bisnis Internet. Mengenal berbagai jenis bisnis Internet
Kompetensi dan lapangan pekerjaan
Kompetensi yang di sebutkan pada bagian sebelumnya digunakan untuk mengembangkan paket yang dikhususkan untuk bidang tertentu yang terkait dengan lapangan pekerjaan (seperti web developer, help desk, dan seterusnya). Dalam bagian ini akan ditunjukkan kompetensi untuk masing-masing bidang pekerjaan tersebut.
Kompetensi, kemampuan dan keahlian yang dibutuhkan dalam bekerja dalam lingkungan internet :
Kompetensi dasar standar (standard core competency) yang harus dimiliki oleh kesemua kategori lapangan pekerjaan yaitu:
• Kemampuan mengoperasikan perangkat keras.
• Mengakses Internet.
Web Developer / Programmer
Keahlian dan kompetensi yang harus dimiliki :
• Membuat halaman web dengan multimedia.
• CGI programming
Web Designer
Keahlian dan kompetensi yang harus dimiliki :
• Kemampuan menangkap digital image.
• Membuat halaman web dengan multimedia.
Database Administrator
Keahlian dan kompetensi yang harus dimiliki :
• Monitor dan administer sebuah database.
System Administrator
Keahlian dan kompetensi yang harus dimiliki :
• Menghubungkan perangkat keras.
• Melakukan instalasi Microsoft Windows
• Melakukan instalasi Linux
• Pasang dan konfigurasi mail server, ftp server, web server
• Memahami Routing
Network Administrator
Keahlian dan kompetensi yang harus dimiliki :
• Menghubungkan perangkat keras.
• Administer dan melakukan konfigurasi sistem operasi yang mendukung network.
• Administer perangkat network.
• Memahami Routing
• Mencari sumber kesalahan di jaringan dan memperbaikinya.
• Mengelola network security.
• Monitor dan administer network security.
Help Desk
Keahlian dan kompetensi yang harus dimiliki :
• Penggunaan perangkat lunak Internet berbasis Windows seperti Internet Explorer, telnet, ftp, IRC.
Technical Support
Keahlian dan kompetensi yang harus dimiliki :
• Menghubungkan perangkat keras.
• Melakukan instalasi Microsoft Windows
• Melakukan instalasi Linux
• Mencari sumber kesalahan di jaringan dan memperbaikinya.
• Penggunaan perangkat lunak Internet berbasis Windows seperti Internet Explorer, telnet, ftp, IRC.
• Pasang dan konfigurasi mail server, ftp server, web server
Biasanya dalam berprofesi dibutuhkan setifikasi yang akan digunakan untuk meningkatkan keahlian dan kompetensi dan juga tentu untuk meniggkatkan gaji, berikut adalah berbagai macam jenis sertifikasi yang terkenal :
CISCO
Sertifikasi paling top dari Cisco, Cisco Certified Internetwork Expert (CCIE) merupakan yang paling susah diperoleh dan paling bergengsi di mata perusahaan-perusahaan TI dunia. Hanya ada kurang dari 5000 CCIE di seluruh dunia ini. Konon, gaji profesional CCIE yang bekerja full time minimal 100.000 dolar AS per tahunnya. Daya dongkrak gajinya juga paling tinggi: sekitar 15-20 persen.
ORACLE
Sertifikasi Oracle sama ampuhnya dengan Cisco dalam hal daya genjot gajinya. Menurut Certmag, sertifikasi mereka bisa menaikkan gaji 33 persen lebih banyak dibanding yang bisa dilakukan terhadap profesional yangmendapatkan sertifikasi dari CompTIA dan 17 persen lebih banyak juga dibanding dengan pemegang sertifikasi dari Microsoft. Pemegang sertifikasi dari Oracle menikmati gaji tahunan sekitar 62 ribu dolar setahun. Setelah sertifikasi, umumnya mereka menerima tambahan pundi-pundi 12,1 persen dari gaji sebelumnya.
CompTIA
Sertifikasi A+ dari CompTIA melayani pemberian sertifikat modul-modul selain Microsoft. Sampai saat ini, sudah 260 ribu lebih orang mendapat anugerah sertifikasi ini. Sayangnya, popularitas ini tak diimbangi dengan daya genjot gaji. Menurut Sm@rt Partner, gaji seorang yang menenteng A+ berada pada kisaran 30 ribu dolar per tahunnya.
LOTUS
Gaji profesional penyandang gelar Certified Lotus Professionals (CLP) adalah sekitar 70 ribu dolar per tahunnya. Tentu saja semakin tinggi levelnya, makin melambung gajinya. Misalnya, untuk CLP level principal gajinya bisa mencapai 75 ribu dolar setahun. Sedang level terbawah, mereka yang hanya menggenggam Certified Lotus Specialists (CLS), atau hanya menyimpan sertifikat Lotus, bisa mengais 55 ribu dolar setahunnya.
SUN
Seperti pentingnya penguasaan atas Jawa oleh pemerintah kolonial Hindia Belanda zaman dulu, penguasaan pemrograman Java pada zaman Internet ini mendapat penghargaan yang sangat memadai. Tak heran jika programer yang menyimpan sertifikat dari Sun di mapnya dan menguasai platform Java sangat diburu bagai kijang di padang perburuan. Menurut survei Dice.com, gaji profesional Java adalah yang tertinggi di kalangan industri TI, rata-rata mencapai 85 ribu dolar per tahun. Gaji tertinggi bisa mencapai 200 ribu dolar per tahun. Honor per jam sanggup dipatok sampai 83 dolar.
merupakan suatu kegiatan yang sangat bergantung pada keahlian tertentu. Seorang profesional adalah seseorang yang menawarkan jasa atau layanan sesuai dengan protokol dan peraturan dalam bidang yang dijalaninya dan menerima gaji sebagai upah atas jasanya.
Ciri-ciri pekerjaan “yang” profesi :
Adanya pengetahuan khusus, yang biasanya keahlian dan keterampilan ini dimiliki berkat pendidikan, pelatihan dan pengalaman yang bertahun-tahun, memiliki status yang tinggi di masyarakat dan biasanya akan menerima gaji yang besar.
Contoh : Programmer, IT HelpDesk, AutoCAD Drafter, Sales, WebMaster, Web Chief Editor, Web Administrator, Unix Admnistration Manager, Director Software, Java Developer, System Architect, web designer, graphic designer, dll.
IT helpdesk adalah : seseorang yang menjamin agar komputer dalam kondisi yang bagus dan benar pekerjaannya adalah melakukan pengecekan, perawatan dan pemeliharaan secara terkontrol dan rutin.
Java Developer adalah seseorang yang membangun sebuah software atau aplikasi menggunakan bahasa java.
Web Designer & Graphic Designer.
Web Designer adalah Seorang yang bertanggung jawab atas elemen visual dan multimedia dari sebuah situs. Bekerja sama dengan programer web, mereka bertugas merancang situs baik dari segi isi maupun grafis. Seorang graphic designer dapat bekerja di luar desain situs, seperti menjadi staf artistik pada majalah atau koran.
Programer.
Progrmer adlah sesorang yang mengerti tentang banyak bahasa pemprograman visual, database, internet page. misalnya : untuk Java, C++ dan Visual Basic, HTML/XML, PHP, ASP, Cold Fusion, Delphi, SQL. Seorang programmer biasanya bertugas untuk mengimlementasikan suatu system dengan keahliannya dalam bahasa pemprograman
• PROFESIONAL
Namun dalam laporan juga pekerjaan yang “disebut” professional. Profesional adalah orang yang sangat ahli dalam suatu bidang tertentu.
Ciri-ciri pekerjaan “yang” professional : Orang yang Profesional biasanya menyandang suatu jabatan atau pekerjaan yang dilakukan dengan keahlian atau keterampilan yang tinggi. Profesionalisasi biasanya didapatkan melalui proses atau perjalanan waktu yang sangat lama dan membuat seseorang menjadi profesional. Dengan demikian seorang profesional jelas harus memiliki profesi tertentu yang diperoleh melalui sebuah proses pendidikan maupun pelatihan yang khusus, dan disamping itu pula ada unsur semangat pengabdian (panggilan profesi) didalam melaksanakan suatu kegiatan kerja. Hal ini perlu ditekankan benar untuk membedakannya dengan kerja biasa (occupation) yang semata bertujuan untuk mencari nafkah dan/ atau kekayaan materiil-duniawi walaupun akan mendapat gaji yang tinggi sebagai upah kerja dan jasanya.
Contoh : IT manager, IT consultant, Sistem analyst, consultant ERP (Enterprise Resource Planning), Project Manager, Manager Web Content,Network Manager.
IT manager
Sering juga disebut sebagai "IT Guru". Di luar negeri, seorang IT manager dituntut untuk mengetahui hampir segala sesuatu mengenai sistem dan aplikasi. Modal: Lulusan S1 Ilmu Komputer, Teknik Komputer atau Teknik Informatika, ditambah pengalaman antara 5 hingga 10 tahun.Tentunya diharapkan pengalaman selama ini mencakup pengetahuan akan bahasa pemograman, sistem jaringan, sistem database, troubleshooting, dan dapat menganalisa kemampuan karyawannya.
ERP consultant
Tugas intinya adalah memberi masukan atau saran akan pengembangan suatu sistem dengan software database tertentu. Tujuannya supaya perusahaan klien lebih efektif dalam melakukan pekerjaan, dengan pengeluaran yang lebih minim. Tak jarang seorang konsultan ERP (Enterprise Resource Planning) juga dituntut untuk memberi solusi pengumpulan dan pencarian data (data warehousing & data mining).
System Analist
System analyst adalah orang yang tugasnya menganalisis dan mendesain sistem yang akan digunakan dalam suatu perusahaan/organisasi. Ia dituntut mengenal mulai dari apa yang diminta oleh klien (system definition), pengerjaan database-nya (system implementation), hingga ke pengenalan hardware. Kemampuan untuk budgeting (menghitung anggaran) yang akan dipakai dalam pengerjaan sistem juga penting. Dalam praktek, system analyst dan programer bekerja bersama. System analyst mendesain dan menganalisis sistem, dan programmer yang akan membuat kode-kodenya. System analyst juga memiliki tugas yang hampir sama dengan project manager, hanya tentunya dalam skala yang lebih permanen.
Dari pejelasan di atas dapat disimpulkan bahwa pekerjaan, profesi dan professional dapat di bedakan berdasarkan :
- Mengandalkan suatu keterampilan atau keahlian khusus.
- Dilaksanakan sebagai suatu pekerjaan atau kegiatan utama (purna waktu).
- Dilaksanakan sebagai sumber utama nafkah hidup.
- Dilaksanakan dengan keterlibatan pribadi yang mendalam.
Berikut adalah pekerjaan yang banyak ditawarkan dalam lingkungan internet :
Ada berbagai jenis pekerjaan di bidang IT. Pengelompokan jenis pekerjaan bergantung kepada acuan yang digunakan. Akan tetapi ada hal yang sama. Salah satu cara untuk melihat lapangan pekerjaan di bidang IT adalah dengan menanyakan kepada industri IT atau mengambil data-data dari lowongan pekerjaan yang ditawarkan. Berikut ini adalah beberapa kategori lowongan pekerjaan yang ditawarkan di lingkungan Penyedia Jasa Internet (PJI) atau Internet Service Provider (ISP):
• Web Developer / Programmer
• Web Designer
• Database Administrator
• System Administrator
• Network Administrator
• Help Desk
• Technical Support
Masing-masing kategori di atas memiliki kebutuhan kompetensi yang berbeda-beda.
Kompetensi di bidang IT
Dalam bagian ini akan dibahas masalah seputar kompetensi di bidang IT. Kompetensi ditunjukkan dengan dimiliki dan didemonstrasikannya kemampuan (skill).
Sebagai catatan, kompetensi yang ditunjukkan dengan kode “ANTA” merupakan standar kompetensi yang direkomendasikan oleh Australian National Training Authority (ANTA).
Ketrampilan Mendukung (Support) Solusi IT
• Menghubungkan perangkat keras.
• Melakukan instalasi Microsoft Windows
• Melakukan instalasi Linux
• Pasang dan konfigurasi mail server, ftp server, web server
• Memahami Routing
• CGI programming
Ketrampilan Penggunaan IT
• Kemampuan mengoperasikan perangkat keras.
• Administer dan melakukan konfigurasi sistem operasi yang mendukung network.
• Administer perangkat network.
• Mencari sumber kesalahan di jaringan dan memperbaikinya.
• Mengelola network security.
• Monitor dan administer network security.
• Monitor dan administer sebuah database.
• Kemampuan menangkap digital image.
• Mengakses Internet.
• Membuat halaman web dengan multimedia.
• Penggunaan perangkat lunak Internet berbasis Windows seperti Internet Explorer, telnet, ftp, IRC.
Pengetahuan di bidang IT
Selain memiliki kompetensi teknis di bidang IT, diharapkan seorang pelaku di bidang IT juga memiliki pengetahuan tambahan yang juga berkatian dengan bidang IT. Berikut ini adalah daftar pengetahuan bidang IT.
• Dasar perangkat keras. Memahami organisasi dan arsitektur komputer.
• Dasar-dasar telekomunikasi. Mengenal perangkat keras komunikasi data serta memahami prinsip kerjanya.
• Bisnis Internet. Mengenal berbagai jenis bisnis Internet
Kompetensi dan lapangan pekerjaan
Kompetensi yang di sebutkan pada bagian sebelumnya digunakan untuk mengembangkan paket yang dikhususkan untuk bidang tertentu yang terkait dengan lapangan pekerjaan (seperti web developer, help desk, dan seterusnya). Dalam bagian ini akan ditunjukkan kompetensi untuk masing-masing bidang pekerjaan tersebut.
Kompetensi, kemampuan dan keahlian yang dibutuhkan dalam bekerja dalam lingkungan internet :
Kompetensi dasar standar (standard core competency) yang harus dimiliki oleh kesemua kategori lapangan pekerjaan yaitu:
• Kemampuan mengoperasikan perangkat keras.
• Mengakses Internet.
Web Developer / Programmer
Keahlian dan kompetensi yang harus dimiliki :
• Membuat halaman web dengan multimedia.
• CGI programming
Web Designer
Keahlian dan kompetensi yang harus dimiliki :
• Kemampuan menangkap digital image.
• Membuat halaman web dengan multimedia.
Database Administrator
Keahlian dan kompetensi yang harus dimiliki :
• Monitor dan administer sebuah database.
System Administrator
Keahlian dan kompetensi yang harus dimiliki :
• Menghubungkan perangkat keras.
• Melakukan instalasi Microsoft Windows
• Melakukan instalasi Linux
• Pasang dan konfigurasi mail server, ftp server, web server
• Memahami Routing
Network Administrator
Keahlian dan kompetensi yang harus dimiliki :
• Menghubungkan perangkat keras.
• Administer dan melakukan konfigurasi sistem operasi yang mendukung network.
• Administer perangkat network.
• Memahami Routing
• Mencari sumber kesalahan di jaringan dan memperbaikinya.
• Mengelola network security.
• Monitor dan administer network security.
Help Desk
Keahlian dan kompetensi yang harus dimiliki :
• Penggunaan perangkat lunak Internet berbasis Windows seperti Internet Explorer, telnet, ftp, IRC.
Technical Support
Keahlian dan kompetensi yang harus dimiliki :
• Menghubungkan perangkat keras.
• Melakukan instalasi Microsoft Windows
• Melakukan instalasi Linux
• Mencari sumber kesalahan di jaringan dan memperbaikinya.
• Penggunaan perangkat lunak Internet berbasis Windows seperti Internet Explorer, telnet, ftp, IRC.
• Pasang dan konfigurasi mail server, ftp server, web server
Biasanya dalam berprofesi dibutuhkan setifikasi yang akan digunakan untuk meningkatkan keahlian dan kompetensi dan juga tentu untuk meniggkatkan gaji, berikut adalah berbagai macam jenis sertifikasi yang terkenal :
CISCO
Sertifikasi paling top dari Cisco, Cisco Certified Internetwork Expert (CCIE) merupakan yang paling susah diperoleh dan paling bergengsi di mata perusahaan-perusahaan TI dunia. Hanya ada kurang dari 5000 CCIE di seluruh dunia ini. Konon, gaji profesional CCIE yang bekerja full time minimal 100.000 dolar AS per tahunnya. Daya dongkrak gajinya juga paling tinggi: sekitar 15-20 persen.
ORACLE
Sertifikasi Oracle sama ampuhnya dengan Cisco dalam hal daya genjot gajinya. Menurut Certmag, sertifikasi mereka bisa menaikkan gaji 33 persen lebih banyak dibanding yang bisa dilakukan terhadap profesional yangmendapatkan sertifikasi dari CompTIA dan 17 persen lebih banyak juga dibanding dengan pemegang sertifikasi dari Microsoft. Pemegang sertifikasi dari Oracle menikmati gaji tahunan sekitar 62 ribu dolar setahun. Setelah sertifikasi, umumnya mereka menerima tambahan pundi-pundi 12,1 persen dari gaji sebelumnya.
CompTIA
Sertifikasi A+ dari CompTIA melayani pemberian sertifikat modul-modul selain Microsoft. Sampai saat ini, sudah 260 ribu lebih orang mendapat anugerah sertifikasi ini. Sayangnya, popularitas ini tak diimbangi dengan daya genjot gaji. Menurut Sm@rt Partner, gaji seorang yang menenteng A+ berada pada kisaran 30 ribu dolar per tahunnya.
LOTUS
Gaji profesional penyandang gelar Certified Lotus Professionals (CLP) adalah sekitar 70 ribu dolar per tahunnya. Tentu saja semakin tinggi levelnya, makin melambung gajinya. Misalnya, untuk CLP level principal gajinya bisa mencapai 75 ribu dolar setahun. Sedang level terbawah, mereka yang hanya menggenggam Certified Lotus Specialists (CLS), atau hanya menyimpan sertifikat Lotus, bisa mengais 55 ribu dolar setahunnya.
SUN
Seperti pentingnya penguasaan atas Jawa oleh pemerintah kolonial Hindia Belanda zaman dulu, penguasaan pemrograman Java pada zaman Internet ini mendapat penghargaan yang sangat memadai. Tak heran jika programer yang menyimpan sertifikat dari Sun di mapnya dan menguasai platform Java sangat diburu bagai kijang di padang perburuan. Menurut survei Dice.com, gaji profesional Java adalah yang tertinggi di kalangan industri TI, rata-rata mencapai 85 ribu dolar per tahun. Gaji tertinggi bisa mencapai 200 ribu dolar per tahun. Honor per jam sanggup dipatok sampai 83 dolar.
Langganan:
Postingan (Atom)
